Google повысила выплаты за поиск уязвимостей в браузере Chrome
Google увеличила минимальную награду за поиск уязвимостей в Chrome до $2000, а максимальные выплаты за критические ошибки теперь достигают $20 000.

Google увеличила минимальную награду за поиск уязвимостей в Chrome до $2000, а максимальные выплаты за критические ошибки теперь достигают $20 000.

Google обновила программу вознаграждений за поиск уязвимостей в Chrome, увеличив выплаты за критические баги до $20 000 и вернув бонусы за разработку инструментов фаззинга.

Компания XBOW получила от Google вознаграждение в размере $250 000 за использование ИИ-модели для обнаружения и объединения трех уязвимостей в Chrome всего за шесть дней.

Google увеличила выплаты в программе поиска уязвимостей Chrome, подняв вознаграждения до $20 000 и вернув бонусы для разработчиков инструментов тестирования.

Критическая ошибка в XRP Ledger могла привести к неконтролируемой эмиссии токенов, что потребовало выпуска экстренного патча в сентябре 2026 года.

Применение нейросетей удвоило количество отчетов об уязвимостях на платформе Standoff Bug Bounty, однако число подтвержденных находок выросло лишь на 48 % из-за наплыва некачественных данных.

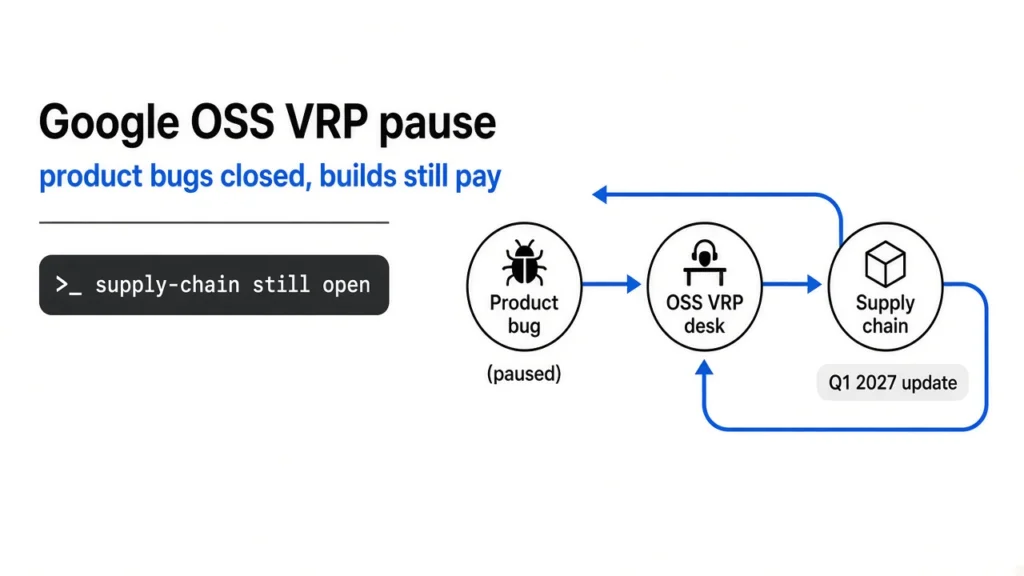
Google приостановила прием отчетов об уязвимостях в open-source проектах из-за наплыва некачественных заявок, сгенерированных нейросетями.

Google приостановила программу поиска уязвимостей в открытом ПО до 2027 года из-за наплыва некачественных отчетов, созданных нейросетями.

Google прекращает прием отчетов в рамках программы OSS VRP с октября 2026 года из-за наплыва ложных уведомлений, созданных искусственным интеллектом.
Google приостановила прием отчетов об уязвимостях в открытом ПО из-за наплыва некачественных заявок, созданных с помощью искусственного интеллекта.

Google приостановила программу поиска уязвимостей в открытом ПО из-за наплыва некачественных отчетов, созданных нейросетями.

Расходы компаний на практические проверки киберзащиты, включая пентесты и программы bug bounty, выросли на 85% за восемь месяцев 2026 года.
Шестнадцатилетний исследователь получил от Microsoft вознаграждение в $5 000 за обнаружение уязвимости, открывавшей доступ к 17 триллионам записей.

Подросток получил вознаграждение в размере $5 000 от Microsoft за обнаружение уязвимости, позволившей получить доступ к 17 триллионам записей и 25 000 аккаунтов.

Intel закрыла программу поиска уязвимостей, в рамках которой исследователи могли получить до $100 000 за обнаружение критических ошибок.

Intel приостановила программу bug bounty с выплатами до $100 000 и перешла на новую платформу, где отчеты об уязвимостях принимаются без денежного вознаграждения.

Исследователи безопасности использовали нейросеть Claude для взлома систем OpenAI и получили вознаграждение в размере $6 500 за доступ к закрытому коду.

Исследователи из Hacktron AI получили от OpenAI вознаграждение в размере $6 500 за обнаружение уязвимости, которую они выявили с помощью нейросети Claude.

Компания Intel закрыла программу денежных вознаграждений за поиск уязвимостей, заменив ее на систему ответственного раскрытия без выплат.

Исследователи безопасности использовали ИИ для создания эксплойта, который позволил получить доступ к внутренним системам и репозиториям OpenAI.