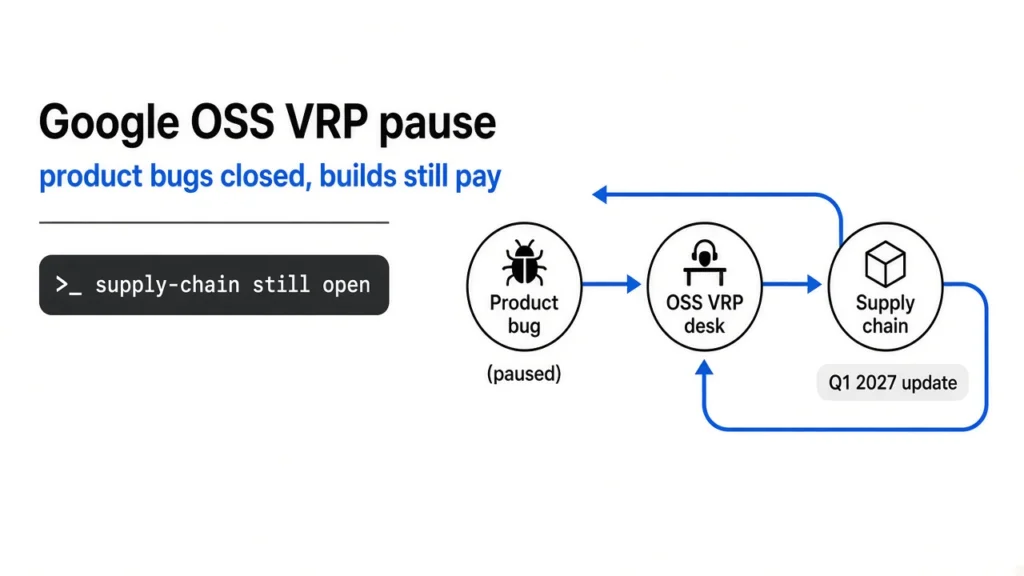
Google приостановила прием отчетов о продуктовых уязвимостях в рамках программы вознаграждений за поиск ошибок в открытом ПО (OSS VRP). Решение вступило в силу 1 октября из-за наплыва некачественных отчетов, сгенерированных нейросетями, которые перегрузили инженеров и сопровождающих проектов.
Компания сообщила, что многие автоматизированные отчеты содержат ложные данные или «галлюцинации» ИИ. Проверка этих сведений требует значительных временных затрат, что мешает специалистам заниматься реальными угрозами безопасности. Обновление механизмов программы ожидается в первом квартале 2027 года.
Ограничения касаются только категории продуктовых уязвимостей. Отчеты, поданные до 1 октября, будут обработаны в обычном режиме. Программа продолжает принимать данные об уязвимостях цепочек поставок, а сообщения о проблемах в облачных продуктах Google по-прежнему принимаются через отдельный канал Cloud VRP.
Проблема массовой автоматизации отчетов становится системной для индустрии кибербезопасности. Ранее с аналогичными трудностями столкнулось сообщество Linux, где сопровождающие были вынуждены тратить ресурсы на проверку несуществующих дефектов, что привело к необходимости пересмотра рабочих процессов в ряде проектов.