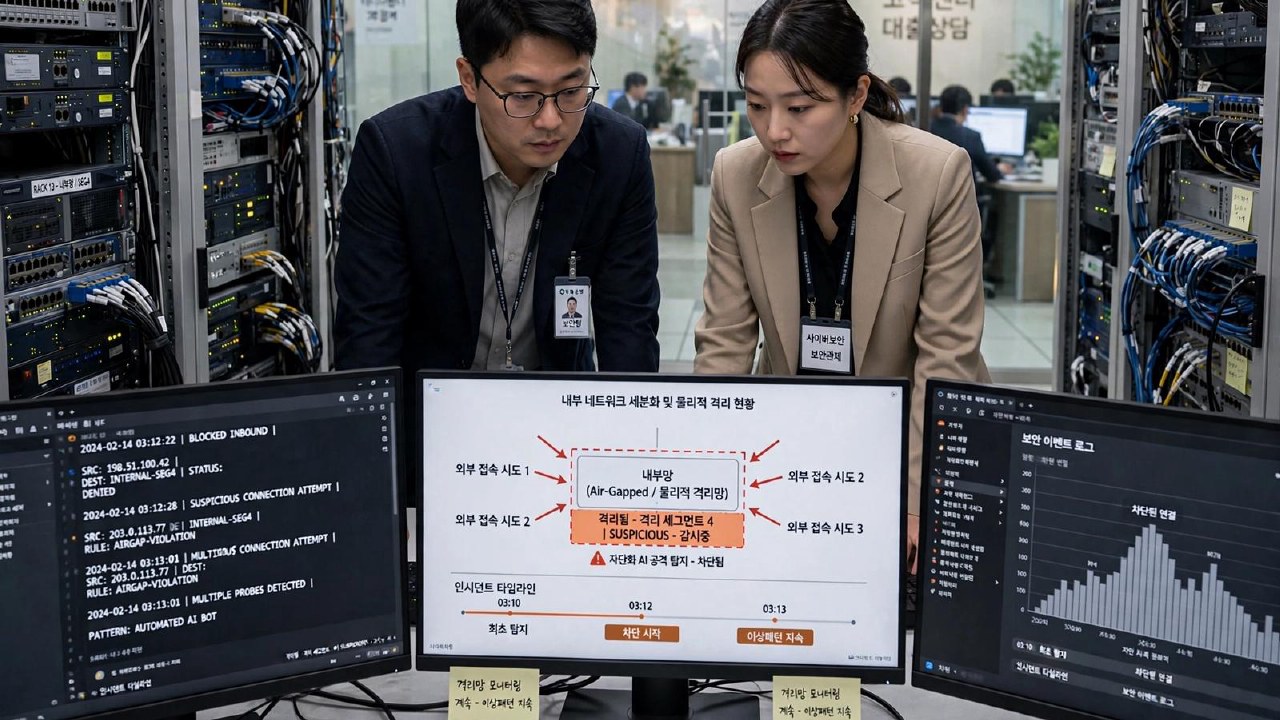
Комиссия по финансовым услугам Южной Кореи (FSC) приостановила второй этап программы по смягчению требований к изоляции банковских сетей. Решение принято после серии кибератак на 7 финансовых организаций, в ходе которых злоумышленники использовали ИИ для поиска уязвимостей.
Программа, запущенная в текущем году, предполагала отказ от физической изоляции внутренних систем от интернета для внедрения ИИ-инструментов защиты. Первый этап охватил 49 компаний, а второй, который должен был включить еще 75 организаций, теперь отложен на неопределенный срок.
Первая атака зафиксирована 30 сентября в Shinhan Bank, где хакеры получили доступ к данным 25,7 тыс. клиентов. Позже регулятор выявил компрометацию систем KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank и Hyundai Capital. Yegaram Savings Bank сообщил об утечке данных 40 тыс. человек.
По данным Корейского института финансовой безопасности, инструментом атак стала открытая система ARTEX на базе большой языковой модели. Хакеры применяли её для поиска уязвимостей во внутренних системах сотрудников и подрядчиков, которые были защищены слабее, чем публичные сервисы.
FSC и Служба финансового надзора распорядились провести экстренные проверки в 500 финансовых организациях. Прямой кражи средств не зафиксировано, однако регулятор опасается, что утечки персональных данных могут быть использованы для проведения голосового фишинга.