

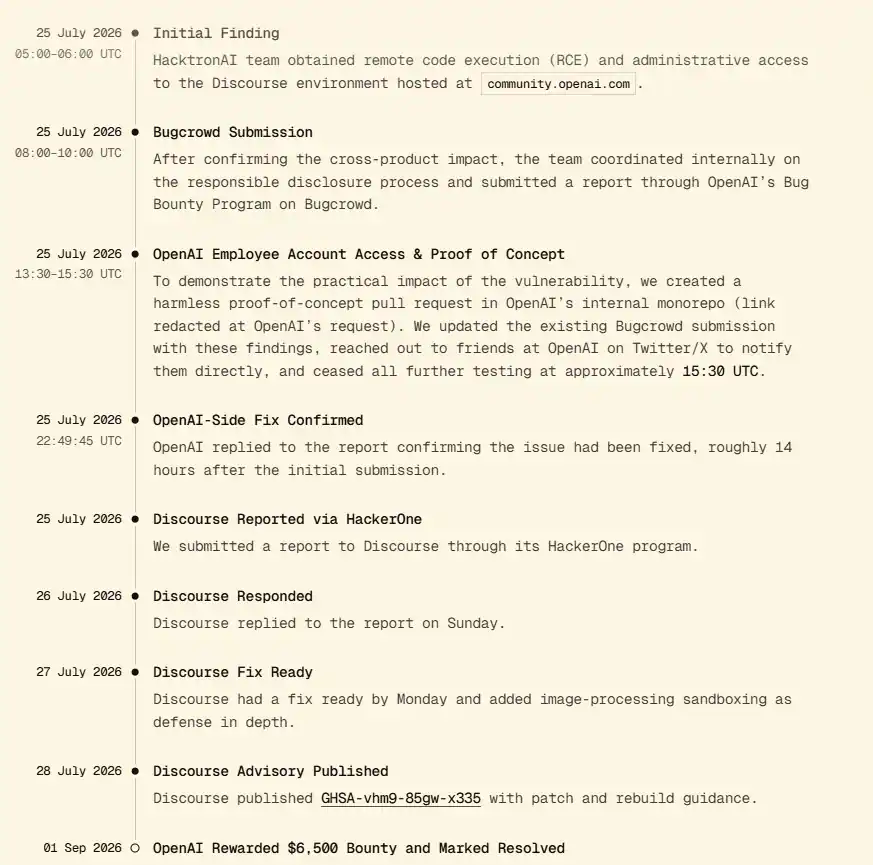
Группа независимых исследователей безопасности получила доступ к учетной записи сотрудника OpenAI в ChatGPT, используя модель Claude от компании Anthropic. В результате взлома исследователи смогли просматривать и редактировать содержимое частного кэша программного обеспечения компании.
Инцидент произошел в рамках программы OpenAI по поиску уязвимостей, которая позволяет специалистам тестировать системы компании в контролируемой среде. После того как исследователи сообщили о найденной бреши, OpenAI выплатила им вознаграждение в размере $6 500.
Взлом стал возможен благодаря двум уязвимостям: ошибке в стороннем сервисе Discourse, используемом для форумов сообщества, и недочету в собственных системах OpenAI. Компания подтвердила, что на данный момент обе проблемы были полностью устранены.
OpenAI ограничила права доступа для токенов входа в сообщество, а также отозвала все скомпрометированные токены и сессии. Кроме того, разработчик ChatGPT анонсировал внедрение новых правил, которые регламентируют порядок информирования о подобных инцидентах в будущем.



