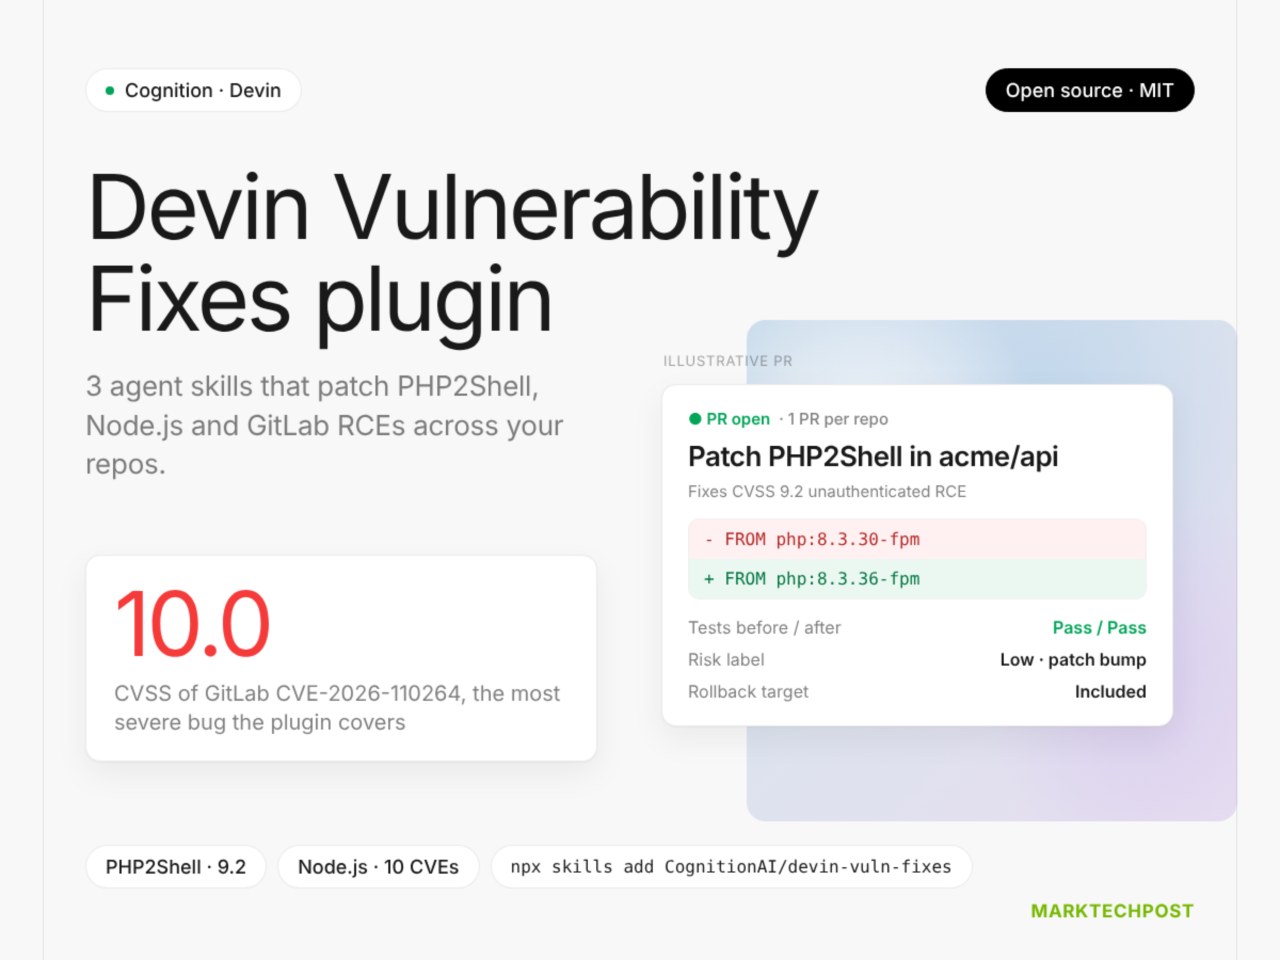
Компания Cognition представила плагин Devin Vulnerability Fixes, состоящий из трех навыков для агентов. Инструмент предназначен для поиска и устранения уязвимостей в PHP, Node.js и GitLab. Программное обеспечение распространяется бесплатно по лицензии MIT и доступно на GitHub.
Плагин исправляет критические уязвимости, включая PHP2Shell (CVE-2026-109618 и CVE-2026-109619) с оценкой CVSS 9.2, а также ошибку переполнения целого числа в GitLab (CVE-2026-110264) с оценкой CVSS 10.0. Также поддерживается исправление 10 уязвимостей в октябрьском релизе Node.js, четыре из которых имеют высокий уровень опасности.
Инструмент работает на уровне среды выполнения, включая базовые образы, пакеты ОС и инфраструктуру как код. Разработчики учли особенности дистрибутивов Debian и Ubuntu, где исправления могут внедряться через бэкпорты без изменения номера версии, что затрудняет автоматическую проверку.
Плагин устанавливается через маркетплейс Devin, CLI или команду npx для сторонних агентов. Пользователи Claude Code могут добавить его через интерфейс маркетплейса. Управление осуществляется с помощью текстовых запросов или специальных команд для исправления конкретных уязвимостей в PHP, Node.js или GitLab.