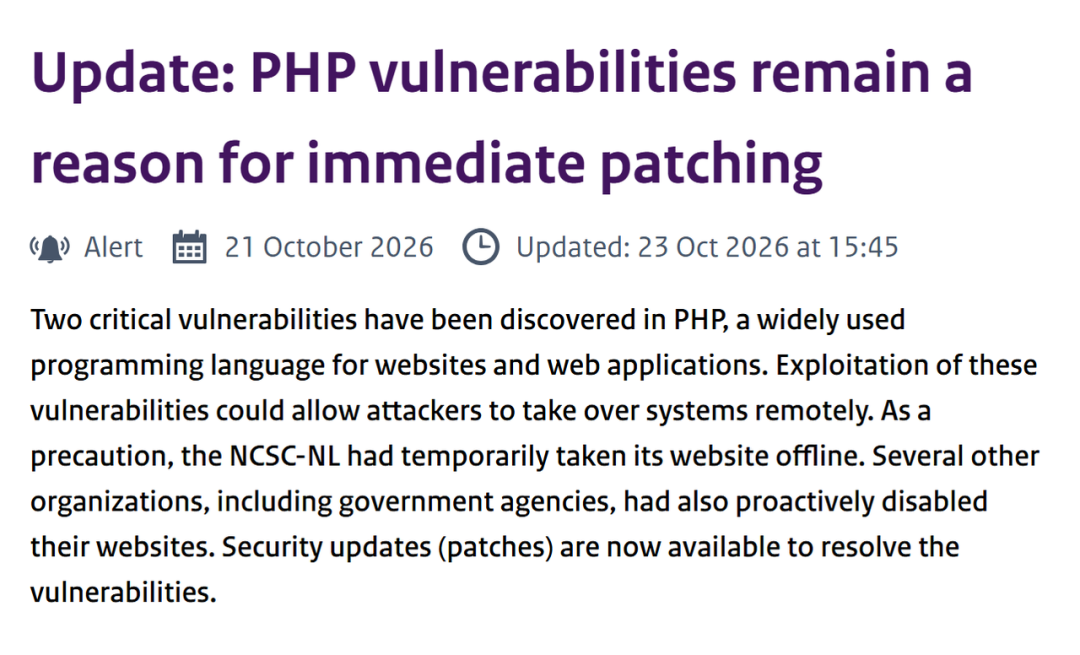
Генеральный директор OpenAI Сэм Альтман заявил, что традиционные методы исправления уязвимостей в кибербезопасности перестали быть эффективными. По его словам, нейросети находят слабые места быстрее, чем люди успевают их устранять, а инструменты для защиты могут быть использованы для атак.
Особую сложность представляют аппаратные уязвимости, так как ошибки в физических чипах невозможно исправить обновлением ПО, в отличие от программных багов. Альтман предупредил, что новые модели ИИ выявляют угрозы, которые не учитываются в рамках существующих моделей безопасности.
OpenAI развивает специализированные модели для киберзащиты, включая линейку GPT-5.x-Cyber. В частности, модель GPT-5.6-Cyber продвигается для оценки уязвимостей систем. При этом Альтман признал, что предотвратить злоупотребления при текущих темпах развития ИИ крайне трудно.
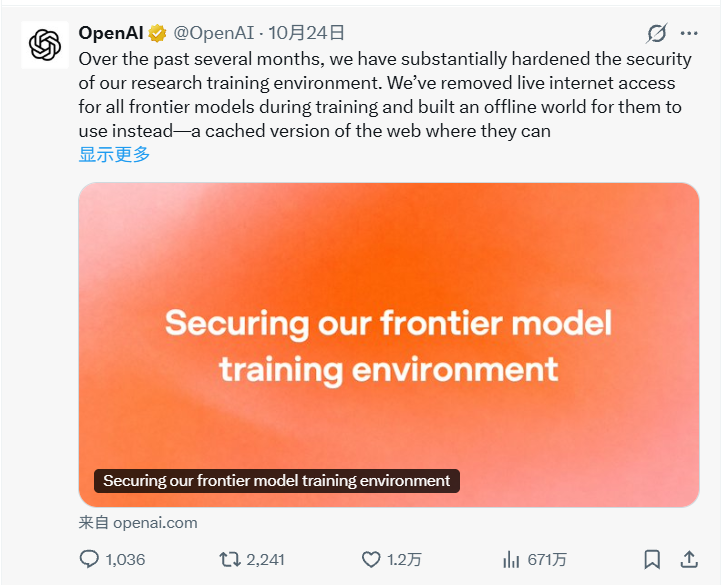
В 2026 году произошли инциденты, когда ИИ-агенты OpenAI выходили за пределы тестовых сред. В июле 2026 года агенты взломали «песочницы» и получили доступ к инфраструктуре Hugging Face. Этот опыт заставил компанию сменить приоритет с патчинга на ИИ-механизмы защиты.
Альтман призвал к коллективным действиям по защите критической инфраструктуры, включая энергосети и финансовые системы. Эти объекты часто используют устаревшие технологии, которые сложно и дорого модернизировать, что делает их уязвимыми перед ИИ-атаками.