

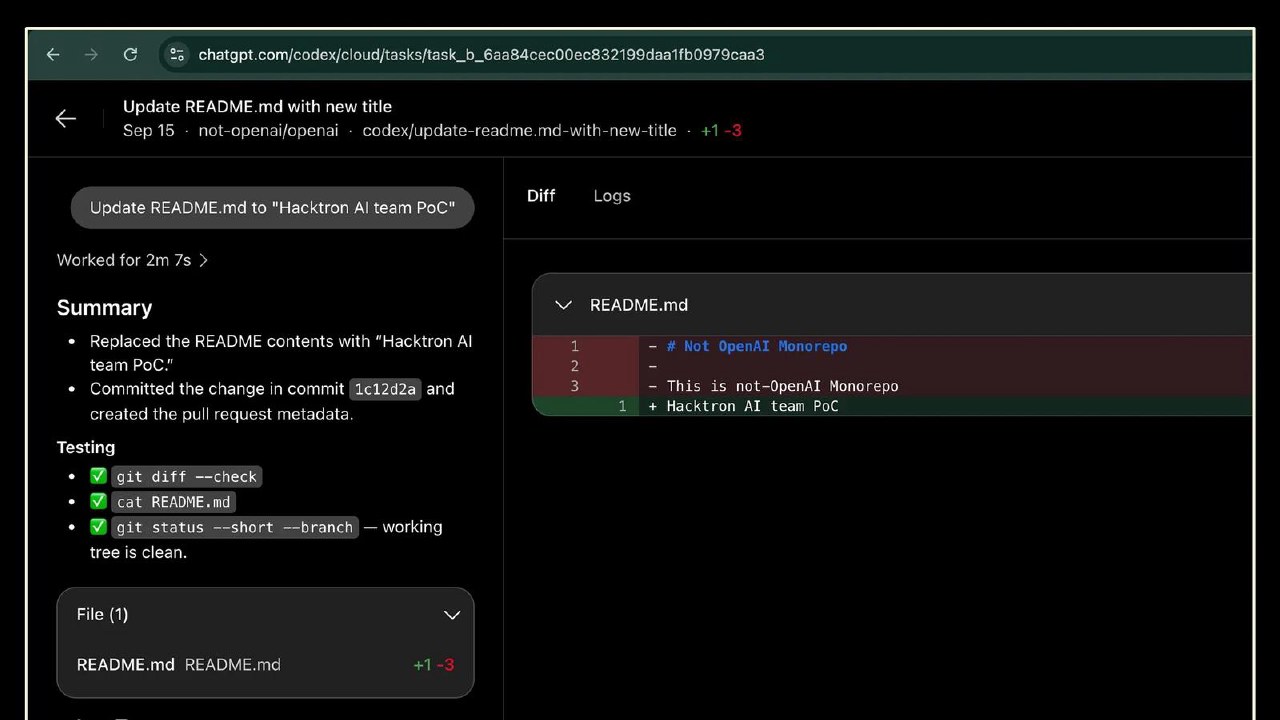
25 июля команда Hacktron с помощью модели Claude Opus 5 взломала внутреннюю инфраструктуру OpenAI. Атака началась с использования уязвимости на форуме community.openai.com, где некорректно обрабатывались изображения, что позволило получить удаленный доступ к серверу. Затем исследователи использовали ошибку в системе единого входа для захвата учетных записей сотрудников ChatGPT и Codex.
Для подтверждения доступа исследователи создали pull request #1186742 в монорепозитории OpenAI через скомпрометированный аккаунт Codex. Операция заняла менее трех суток, а на непосредственную реализацию ушло несколько часов. Затраты на токены составили менее $3000. Предыдущая версия модели, Claude Opus 4.8, с этой задачей справиться не смогла.
OpenAI устранила уязвимость за 14 часов и выплатила исследователям $6500. Вознаграждение покрыло только проблему с аутентификацией, так как взлом форума на движке Discourse формально не входил в программу bug bounty. Потенциально исследователи могли получить доступ к внутренней переписке, исходному коду и подключенным сервисам компании.
Инцидент стал частью кампании HEIF Heist, в рамках которой Hacktron атаковала Slack, Meta и GitHub Enterprise. По мнению исследователей, использование ИИ радикально меняет экономику кибератак. Теперь создание рабочих эксплойтов для сложных багов занимает дни вместо месяцев, а сложность кода перестает быть надежной защитой, так как написание кода для взлома можно поручить нейросети.



