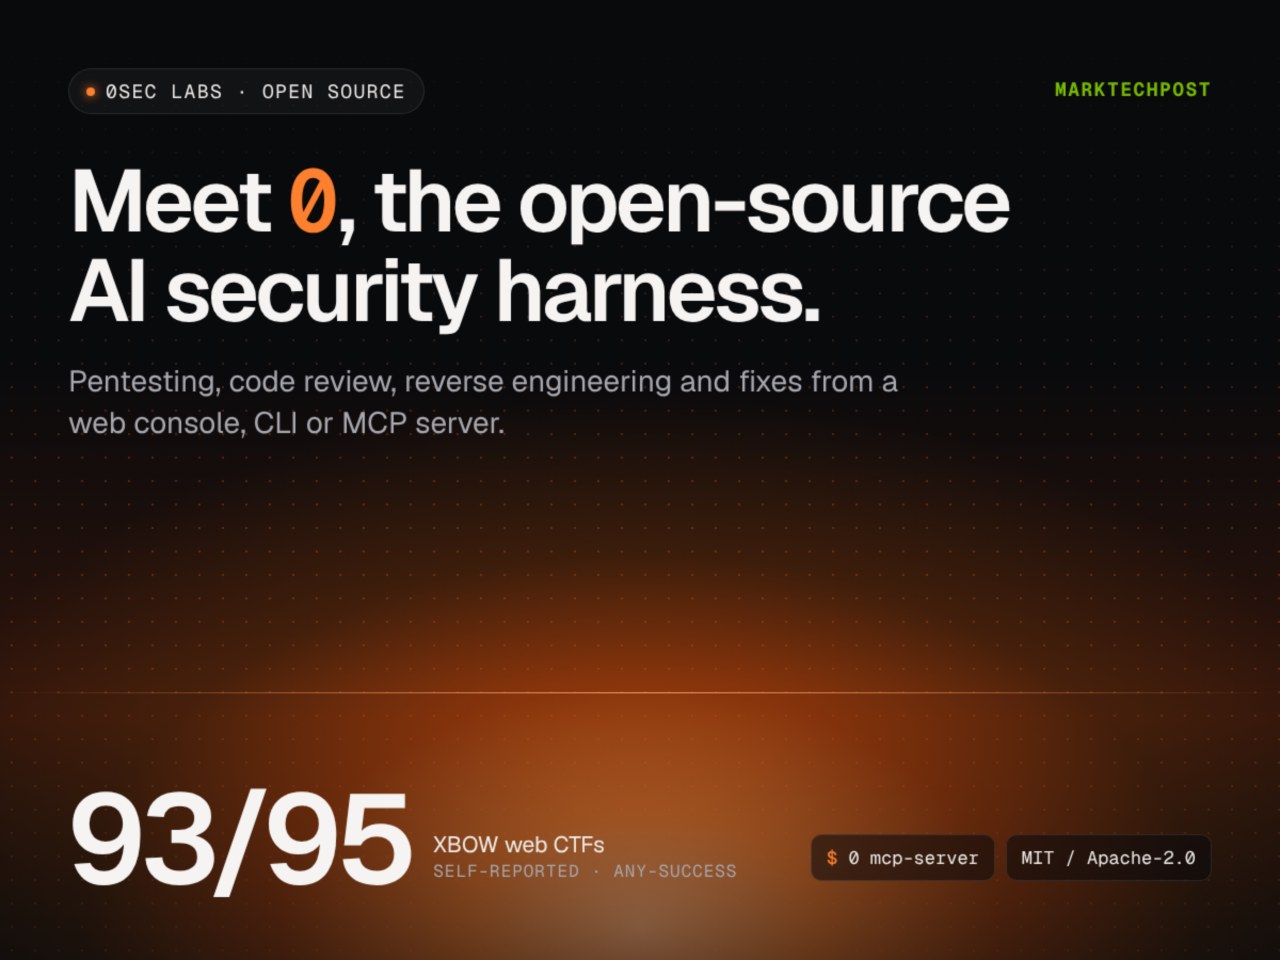
Компания 0sec Labs представила 0 — open-source платформу для управления безопасностью LLM. Решение не является нейросетью, а выступает в роли связующего звена для запуска рабочих процессов на базе сторонних моделей. Проект получил поддержку от Y Combinator.
Для веб-тестирования инструмент использует bash, curl, python3 и sqlmap. Анализ скомпилированных целей осуществляется через движок 0verse, объединяющий Ghidra, angr и AFL++. Локальный MCP-сервер предоставляет 9 инструментов для сканирования и формирования отчетов.
Система поддерживает интеграцию с OpenAI, Anthropic, DeepSeek, OpenRouter, Azure, Qwen, Kimi, GLM и Grok, а также с Claude, Codex и Gemini. Пользователи могут взаимодействовать с платформой через браузерную консоль или интерфейс командной строки.
Разработчики сообщают об обнаружении более 30 уязвимостей нулевого дня в ядре Linux, включая компоненты Bluetooth, NFC и TIPC. Также выявлены CVE в библиотеках jsonata, node-forge, protobuf.js и Wireshark.
Базовая версия инструмента бесплатна, однако пользователи оплачивают доступ к API моделей. Запущена очередь ожидания на облачную версию 0cloud. Тарифы облачного сервиса включают $100 пробных кредитов и оплату $5 за каждый тест безопасности PR.