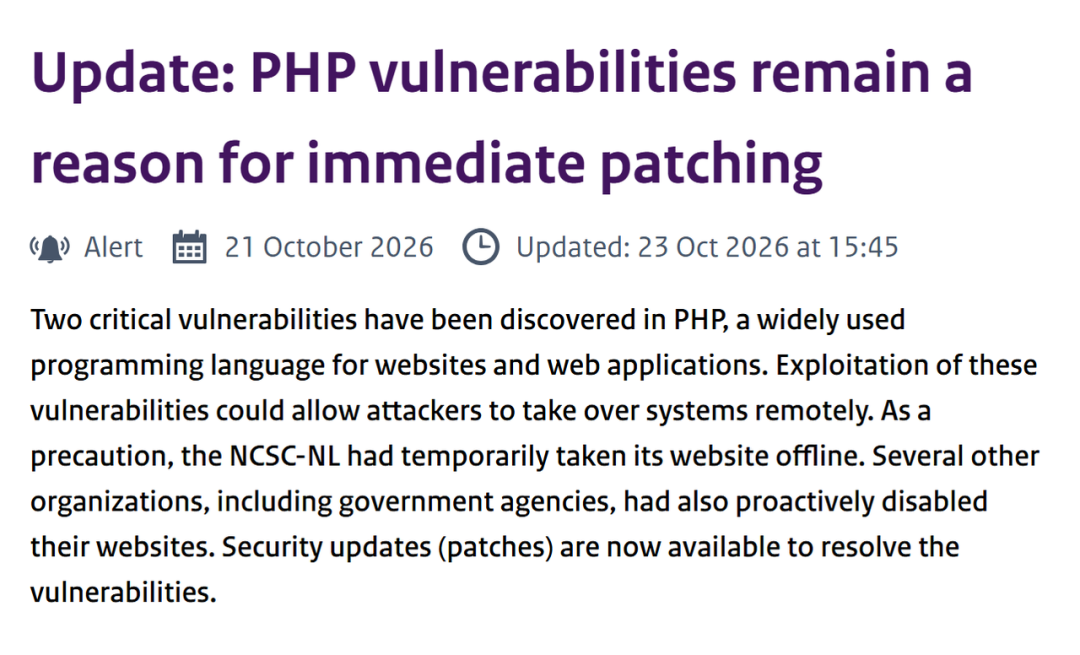
В октябре 2026 года произошла масштабная атака на провайдеров через уязвимости в VMmanager. Злоумышленники использовали ошибки в API для доступа к функции подключения ISO-образов, что позволило выполнять команды на серверах без авторизации. В результате были скомпрометированы данные клиентов, включая ключи доступа, пароли и содержимое криптокошельков.
Синхронность и охват атак указывают на использование автоматизированных инструментов. Использование нейросетей позволяет хакерам кратно ускорить поиск уязвимостей и создание эксплойтов для инфраструктурного ПО. Хотя прямых доказательств применения ИИ в инциденте с VMmanager нет, эксперты связывают подобные события с новой эпохой киберугроз.
Мировая практика подтверждает эффективность ИИ-агентов в киберпреступности. В недавних атаках на сайты более 100 компаний в США, Японии, Австралии и Канаде злоумышленники использовали DeepSeek и Claude Code. Взлом более 1200 ресурсов занял около 23 часов при затратах около $50. Ранее сообщалось о взломе 14 компаний новичком с помощью Claude и Codex.
Скорость атак достигла критических показателей. По данным CrowdStrike и ReliaQuest, время перехода злоумышленников между узлами сети сократилось до считанных минут, а рекордное время прорыва составляет 27 секунд. В таких условиях традиционные методы защиты становятся менее эффективными против автоматизированных систем, способных генерировать эксплойты в реальном времени.