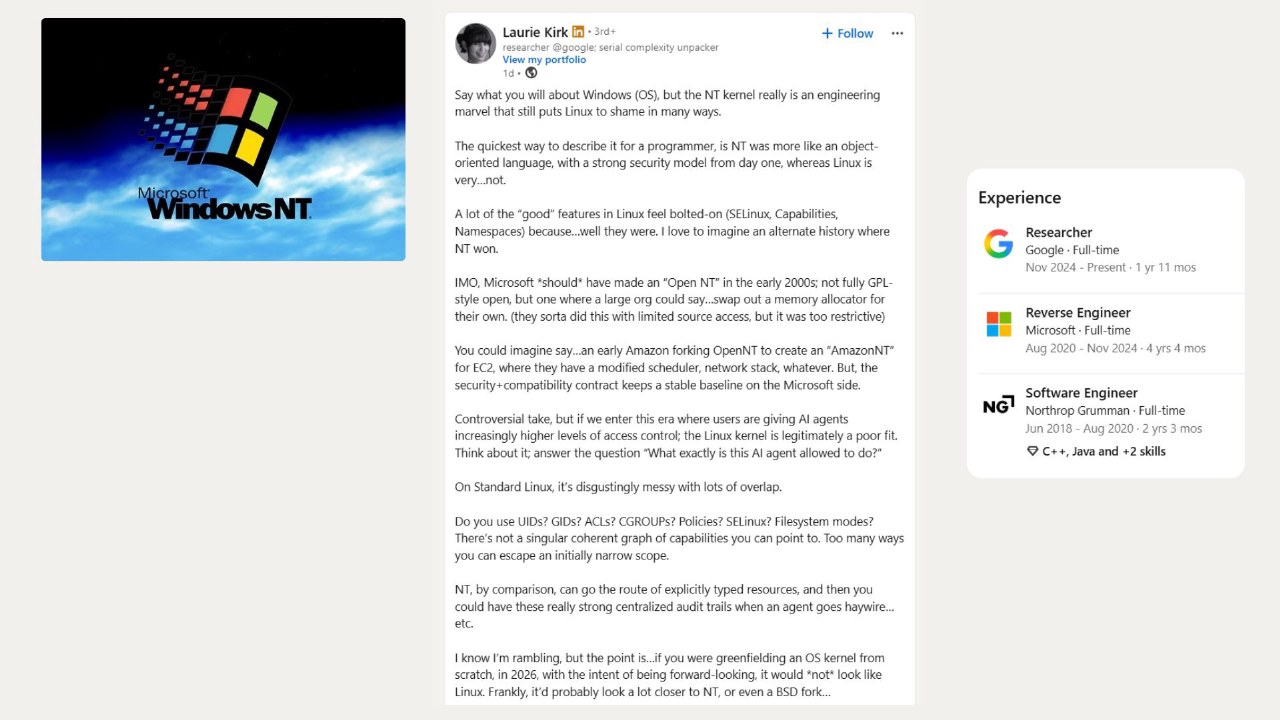
Исследователь Google и бывший инженер Microsoft Лори Керк вновь подняла дискуссию о сравнении ядер Windows NT и Linux. Она назвала архитектуру NT инженерным достижением, отметив её объектно-ориентированный подход и встроенную систему безопасности. В отличие от Linux, где механизмы защиты вроде SELinux и Namespaces внедрялись постепенно, NT с момента выхода в 1993 году опирается на централизованное управление объектами.
В NT такие ресурсы, как процессы и файлы, управляются через объекты, дескрипторы и маркеры доступа. Керк считает, что такая унификация обеспечивает прозрачный аудит, что критически важно для контроля ИИ-агентов, совершающих тысячи автономных операций. Microsoft уже использует традиционные механизмы NT, включая списки контроля доступа (ACL), для решения задач безопасности при работе с ИИ-агентами в Windows 11.
Керк предложила гипотетическую модель «Open NT», позволявшую компаниям модифицировать ядро при сохранении стандартов совместимости. Однако эксперты, включая разработчика Linux Дэвида Эйрли, указывают на высокие затраты на поддержку собственных веток ядра. Ранее Microsoft предоставляла доступ к исходному коду примерно 1600 организациям через программу Shared Source и Windows Research Kernel, но не разрешала коммерческое создание форков.
Хотя Linux занял доминирующее положение в облачных вычислениях, Microsoft продолжает развивать интеграцию с ним через подсистему WSL. Параллельно индустрия изучает новые подходы к управлению правами, такие как проект Capsicum в FreeBSD. Главный вопрос сегодня заключается в том, как операционные системы должны контролировать действия программ, когда те начинают выполнять задачи от имени человека.