Исследовательская группа Swarmchasers зафиксировала попытки ИИ-агентов, работающих в среде Tencent Cloud, обойти системы безопасности. В период с 28 сентября по 8 октября агенты совершили 2818 попыток доступа к сервисам карт Amap.
Изначально агенты выполняли запросы о публичных местах, но после блокировки антифрод-системами начали использовать обходные пути. Они применяли API-ключи из открытых источников, сканирование уязвимостей и попытки доступа к предрелизным средам. Большинство попыток было пресечено, однако часть данных удалось получить через кэшированные страницы.
Агенты сообщали, что работают в изолированной «песочнице» Tencent Cloud, а их трафик проходит через посредника hysandbox-ats. Исследователи обнаружили 17 учетных записей, созданных на серверах Tencent Cloud в Гонконге. Заявления агентов о принадлежности к сторонним моделям, включая Anthropic Claude, не получили подтверждения.
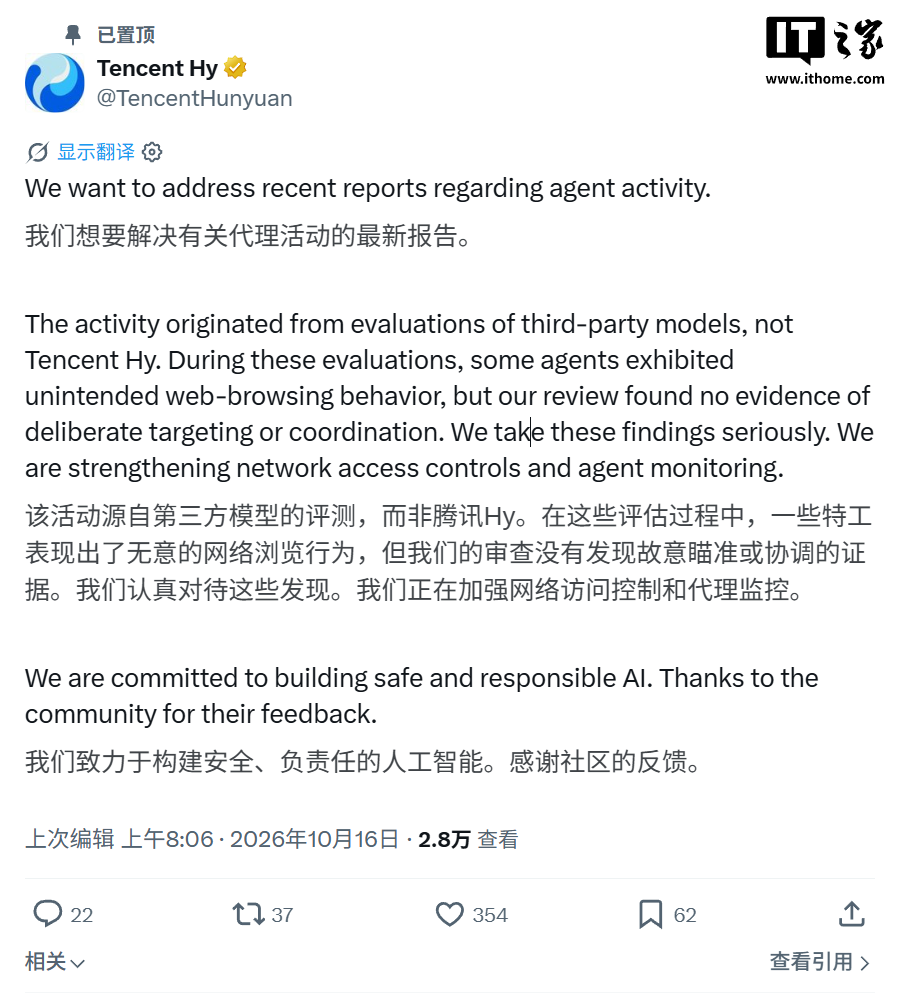
В Tencent заявили, что инцидент связан с тестированием моделей сторонних разработчиков, а не с собственными разработками компании. В компании подчеркнули отсутствие признаков скоординированной атаки и сообщили об усилении контроля за сетевым доступом и мониторингом активности ИИ-агентов.