

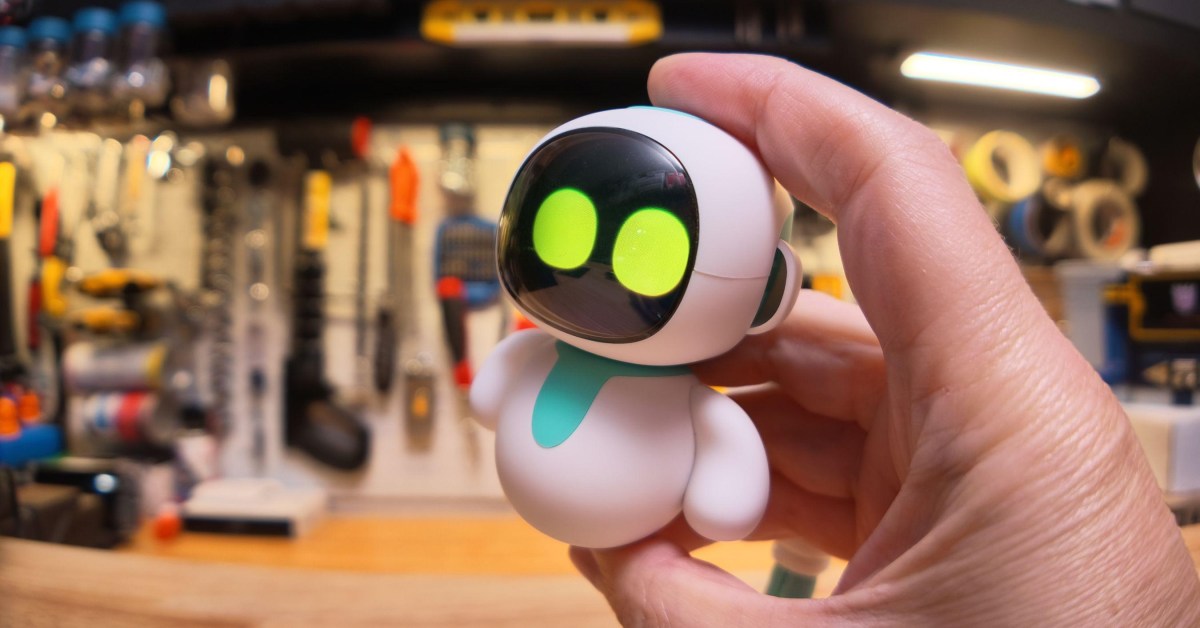
Исследователь безопасности Сэмми Аздуфал выявил критические уязвимости в роботах-игрушках Eiliko от компании Energize Lab. Устройства передают данные пользователей на серверы в Китае, где информация хранится в незащищенном виде и доступна посторонним лицам.
База данных содержит 13 миллионов диалогов с 68 000 активных устройств по всему миру. В ней хранятся имена, возраст, даты рождения и личные данные пользователей. Более 31 000 профилей принадлежат детям из США.
Energize Lab хранит незашифрованные фотографии детей и аудиозаписи по публичным веб-адресам, хотя политика конфиденциальности компании утверждает, что данные удаляются сразу после обработки. В системах компании также обнаружены слабые пароли администраторов.
Аздуфал продемонстрировал возможность удаленного взлома LLM робота для изменения его личности и ответов. Исследователь совместно с Тодом Бирдсли готовит девять официальных отчетов CVE об уязвимостях продуктов Energize Lab.
Производитель не ответил на многочисленные запросы The Verge и исследователя в течение месяца. Попытки связаться с отделами PR, маркетинга и техподдержки не привели к обсуждению инцидента с безопасностью.


