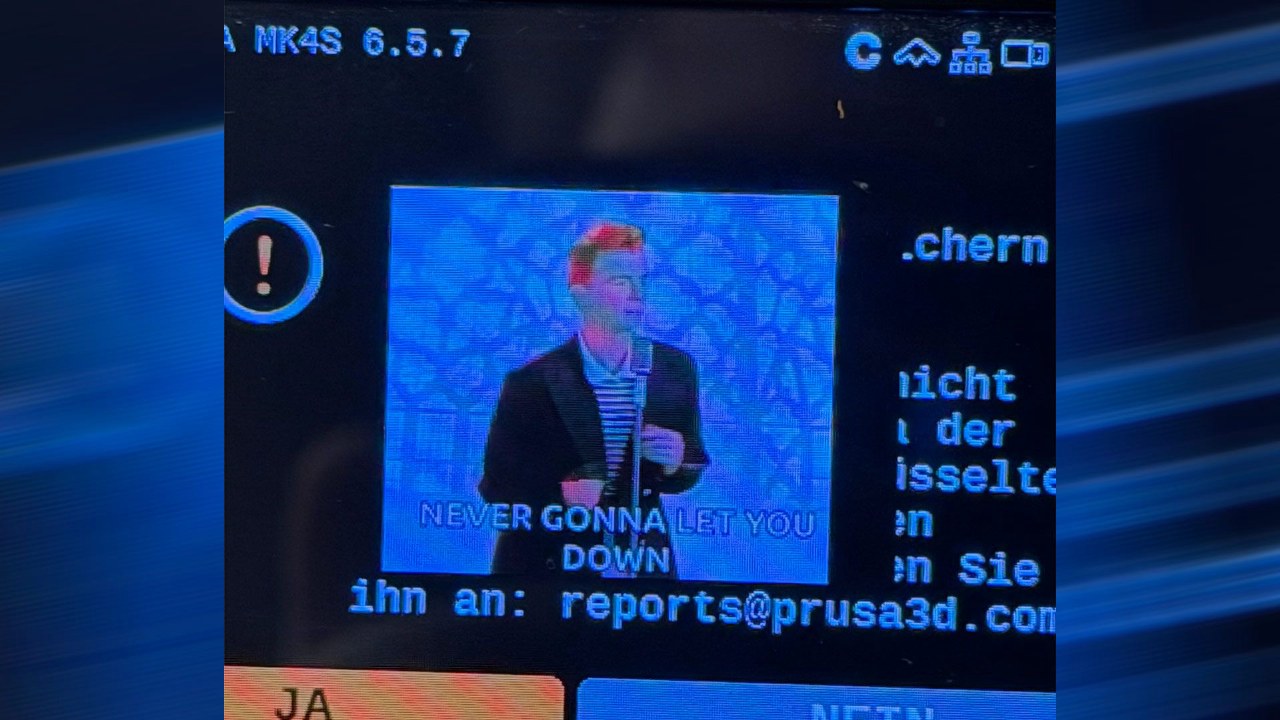
Независимый инженер Dixken провел недельную проверку безопасности 3D-принтера Prusa MK4S. Используя модель Claude Opus 4.8 и фаззинг, исследователь обнаружил 14 уязвимостей, которые в сумме составляют около 23 дефектов в прошивке Prusa Buddy.
Ключевой находкой стала возможность удаленного выполнения кода (RCE) в платформе управления Prusa Connect. Уязвимости присвоен высокий уровень опасности с оценкой 8.1. Исследователь продемонстрировал работу эксплойта, удаленно запустив видеоролик на экране устройства.
Среди прочих выявленных проблем — переполнение кучи при обработке поврежденных зашифрованных файлов печати, атаки через имена файлов на USB-накопителях и уязвимости, приводящие к отказу в обслуживании сети. Часть ошибок связана с использованием операторов assert в коде.
Компания Prusa отреагировала на отчет в течение 24 часов после публикации видео с демонстрацией взлома. Команда разработчиков организовала процесс устранения найденных дефектов, продемонстрировав оперативное взаимодействие с исследователем.