

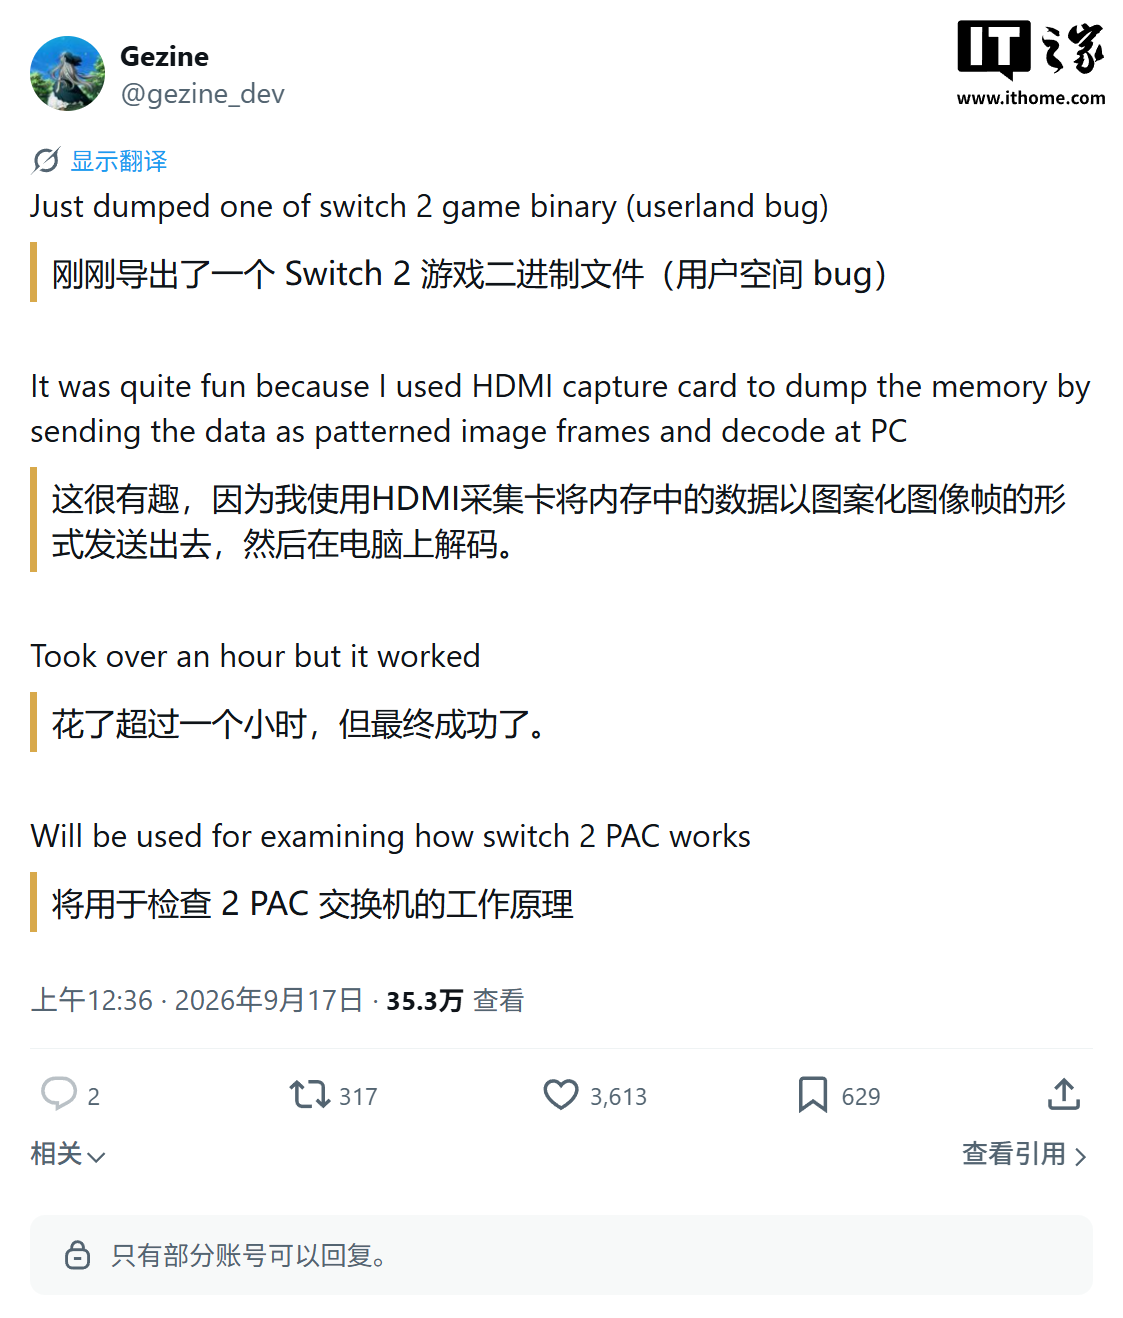
Исследователь безопасности под ником gezine_dev сообщил об извлечении исполняемого кода из игры для консоли Switch 2. Для получения доступа к данным оперативной памяти, которые обычно защищены от прямого экспорта, был использован баг пользовательского уровня в игровом процессе.
Из-за отсутствия доступа к стандартным отладочным интерфейсам и файловой системе исследователь применил метод визуализации. Байты памяти преобразовывались в пиксели и цветовые блоки, которые выводились на экран и записывались с помощью карты захвата HDMI.
На стороне компьютера видеопоток декодировался, восстанавливая исходные байты данных. Процесс включал многократную запись и проверку кадров, что позволило собрать бинарный файл для дальнейшего анализа и обратной разработки.
Ранее, в июле 2026 года, gezine_dev уже публиковал информацию об уязвимости пользовательского уровня для Switch 1 и Switch 2. Этот эксплойт использует технику ROP на архитектуре ARM64 для выполнения произвольного кода в ограниченном пространстве процесса.
Текущая находка не является уязвимостью ядра, поэтому система по-прежнему ограничена песочницей и изоляцией прав. На данный момент полученных привилегий недостаточно для полноценного взлома консоли или запуска стороннего программного обеспечения.



