PHP Foundation раскрыл информацию об уязвимости удаленного выполнения кода, получившей идентификатор CVE-2026-115560. В заявлении от 24 октября организация сообщила, что не планирует выпускать обновление для исправления ошибки в ближайшее время, так как для эксплуатации уязвимости требуется редкое сочетание настроек и кода приложения.
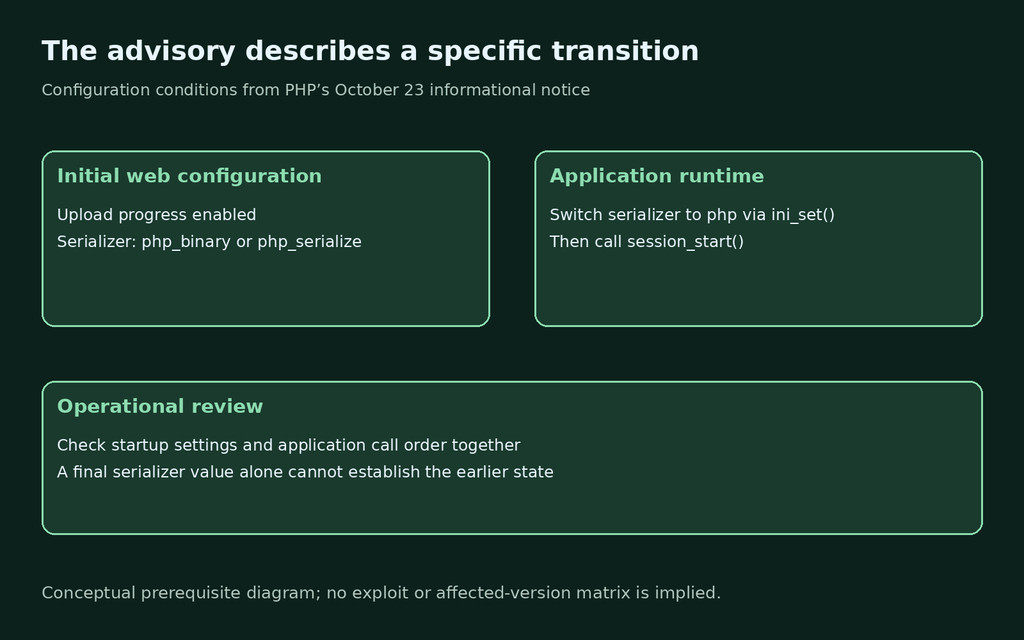
Для срабатывания эксплойта необходимо выполнение ряда условий: параметр session.serialize_handler должен быть установлен в значение php_binary или php_serialize, после чего в ходе выполнения программы через ini_set() он переключается на php, а затем вызывается session_start(). Также должна быть активна функция session.upload_progress.enabled.
В фонде отмечают, что подобная конфигурация редко встречается в реальных проектах. В отличие от ранее устраненной уязвимости PHP2Shell, текущая проблема не требует экстренного обновления, однако полноценный патч будет включен в будущие версии PHP. Сейчас разработчикам предложены временные меры защиты.
Пользователям рекомендуется отключить функцию отслеживания прогресса загрузки, установив session.upload_progress.enabled в значение 0. Данную настройку следует сохранять до выхода официального обновления с исправлением. Если в системе эта функция уже отключена, дополнительные действия не требуются.