

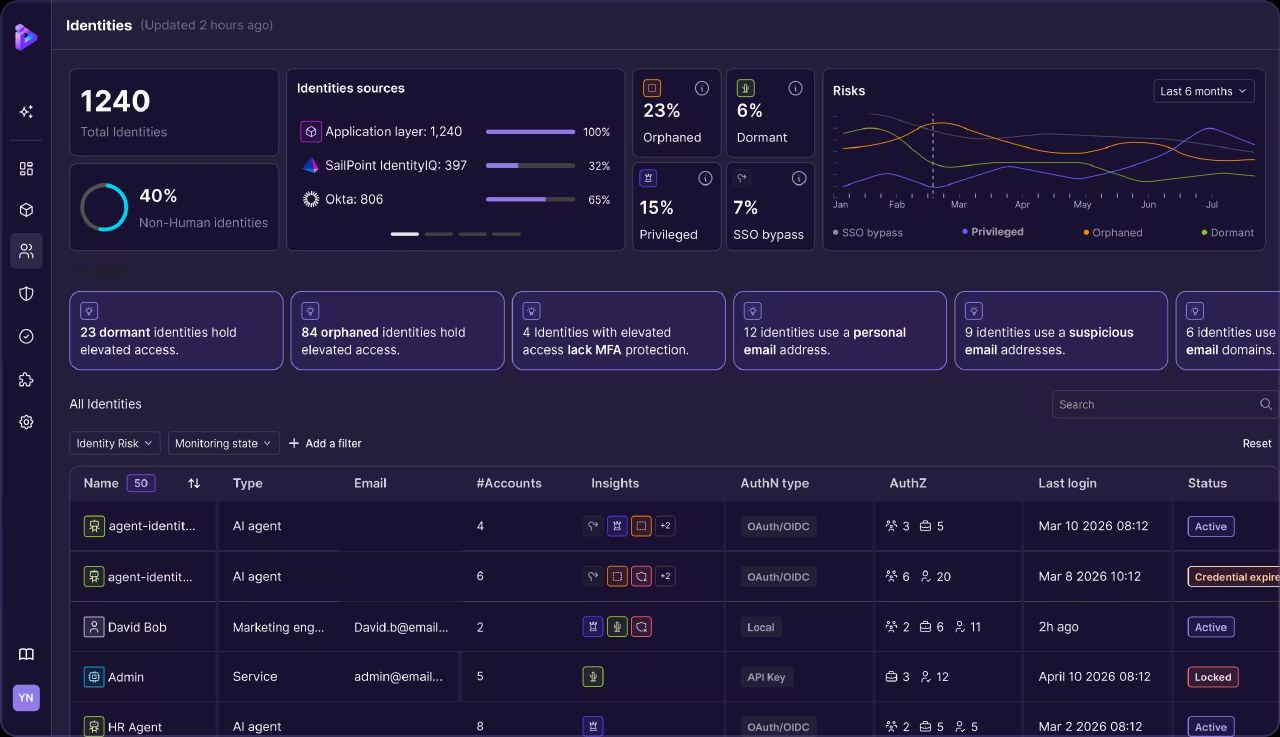
Стартап Orchid Security представил функции обнаружения дрейфа идентификации и «kill switch» на уровне приложений для ИИ-агентов в рамках своей Identity Control Plane. Эти инструменты позволяют командам безопасности мгновенно лишить агента полномочий, если его поведение отклоняется от утвержденных параметров.
Отчет компании "The Identity Gap: 2026 Snapshot", опубликованный в мае, показал, что невидимые идентификаторы превышают число видимых в соотношении 57% к 43%. Две трети нечеловеческих аккаунтов в выборке были созданы внутри приложений, оставаясь вне поля зрения инструментов управления доступом.
Платформа теперь предлагает пять основных возможностей: маркировку приложений и идентификаторов по статусу готовности к ИИ, выявление гигиенических проблем с заброшенными или подозрительными аккаунтами, непрерывный обнаружение дрейфа, оркестрация ответов через существующие инструменты безопасности и генератор аудита.
Меры реагирования варьируются от сокращения прав доступа и отзыва отзывов учетных данных, до отключения инструментов или приостановки рабочих процессов. Функция «kill switch» на уровне приложений позволяет полностью прекратить полномочия, через которые работает агент.
Обновление сопровождается двумя новыми интеграциями: сертифицированным коннектором для платформы Idira от Palo Alto Networks для поиска и управления привилегированным доступом, а также потоком телеметрии для Splunk Enterprise Security для реагирования на инциденты.
В январе 2025 года Team8 Capital и Intel Capital возглавили посевной раунд Orchid Security на сумму $36 млн. В сентябре 2025 года SailPoint Technologies сертифицировала оркестрацию управления компании.



