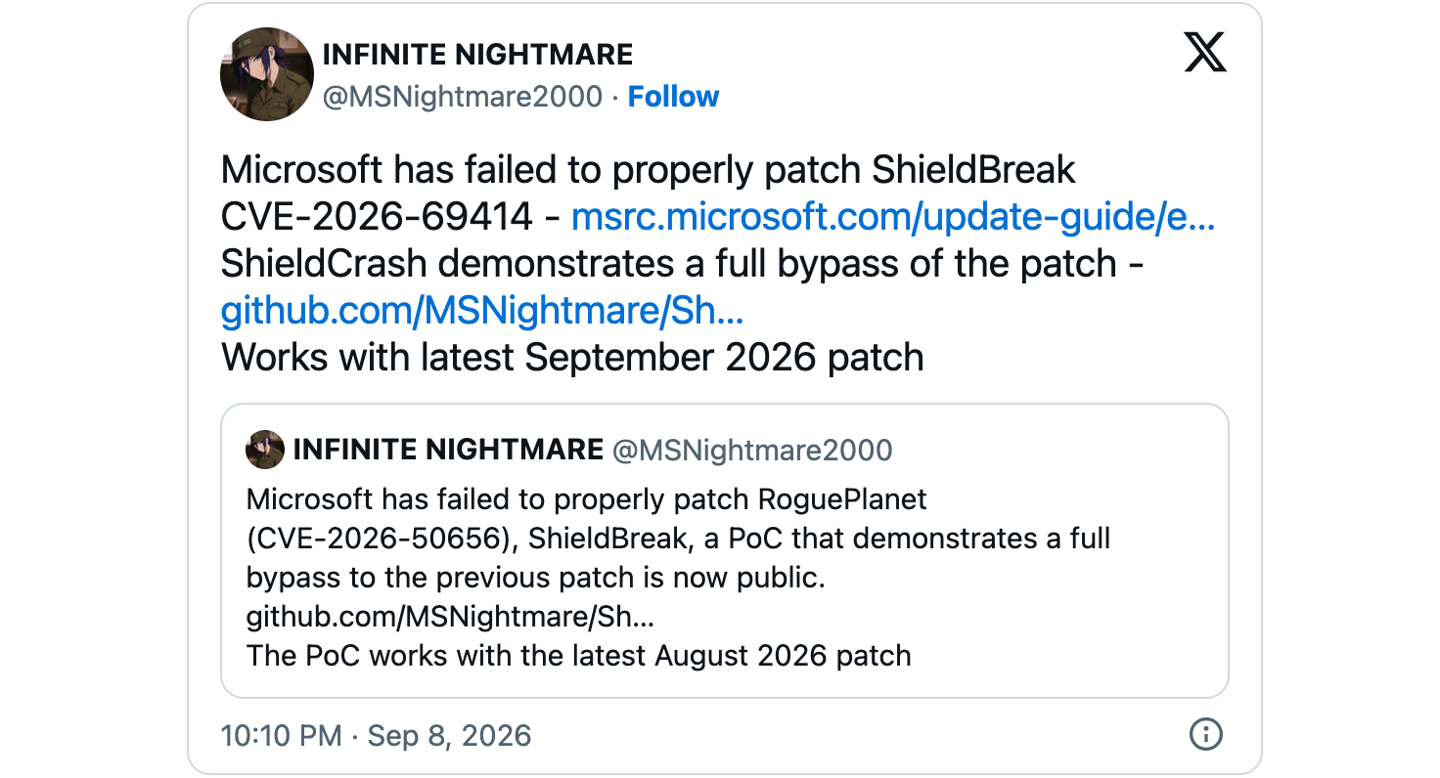
Исследователь безопасности под псевдонимом Nightmare Eclipse раскрыл информацию о новой уязвимости нулевого дня в Microsoft Defender, получившей название ShieldCrash. Проблема была обнаружена после выхода недавнего накопительного обновления для Windows 11.
Уязвимость затрагивает различные версии Windows 10, Windows 11 и Windows Server. По словам эксперта, ShieldCrash связана с ранее выявленной ошибкой ShieldBreak, которая получила идентификатор CVE-2026-69414 и была частично исправлена в текущем обновлении.
Исследователь утверждает, что Microsoft устранила лишь часть условий для воспроизведения ошибки, оставив незакрытым один из векторов атаки. Использование ShieldCrash позволяет злоумышленнику считывать любые системные файлы, обладая правами уровня SYSTEM.
Данный инцидент стал продолжением серии сообщений от Nightmare Eclipse, который с апреля 2026 года раскрыл ряд уязвимостей, включая LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma и UnDefend. Между исследователем и Microsoft сохраняются разногласия по вопросам вознаграждений и практики раскрытия данных.
Несмотря на то что компания выпустила патчи для некоторых проблем, включая ShieldBreak, многие другие уязвимости, о которых сообщал исследователь, до сих пор не получили официальных исправлений.