Безопасность ИИ-инфраструктуры стала приоритетной задачей на фоне роста числа атак с использованием ИИ-агентов. По данным Google Threat Intelligence Group и Mandiant, злоумышленники кратно ускорили проведение многоэтапных вторжений. CrowdStrike зафиксировала случай, когда одна группа атаковала более 200 организаций за 11 дней, а Palo Alto Networks отметила, что скорость атак выросла в 4 раза по сравнению с прошлым годом.
В течение 2026 года инциденты затронули все уровни ИИ-стека: от реестров пакетов до платформ разработки. В мае кампания Mini Shai-Hulud скомпрометировала около 170 пакетов npm. В октябре 16 ИИ-платформ сообщили об утечках секретных данных клиентов. В ноябре атака на Optimizely затронула 178 организаций, включая Salesforce и BBC, где злоумышленники внедрили вредоносный код для подмены криптокошельков и кражи данных платежных форм.
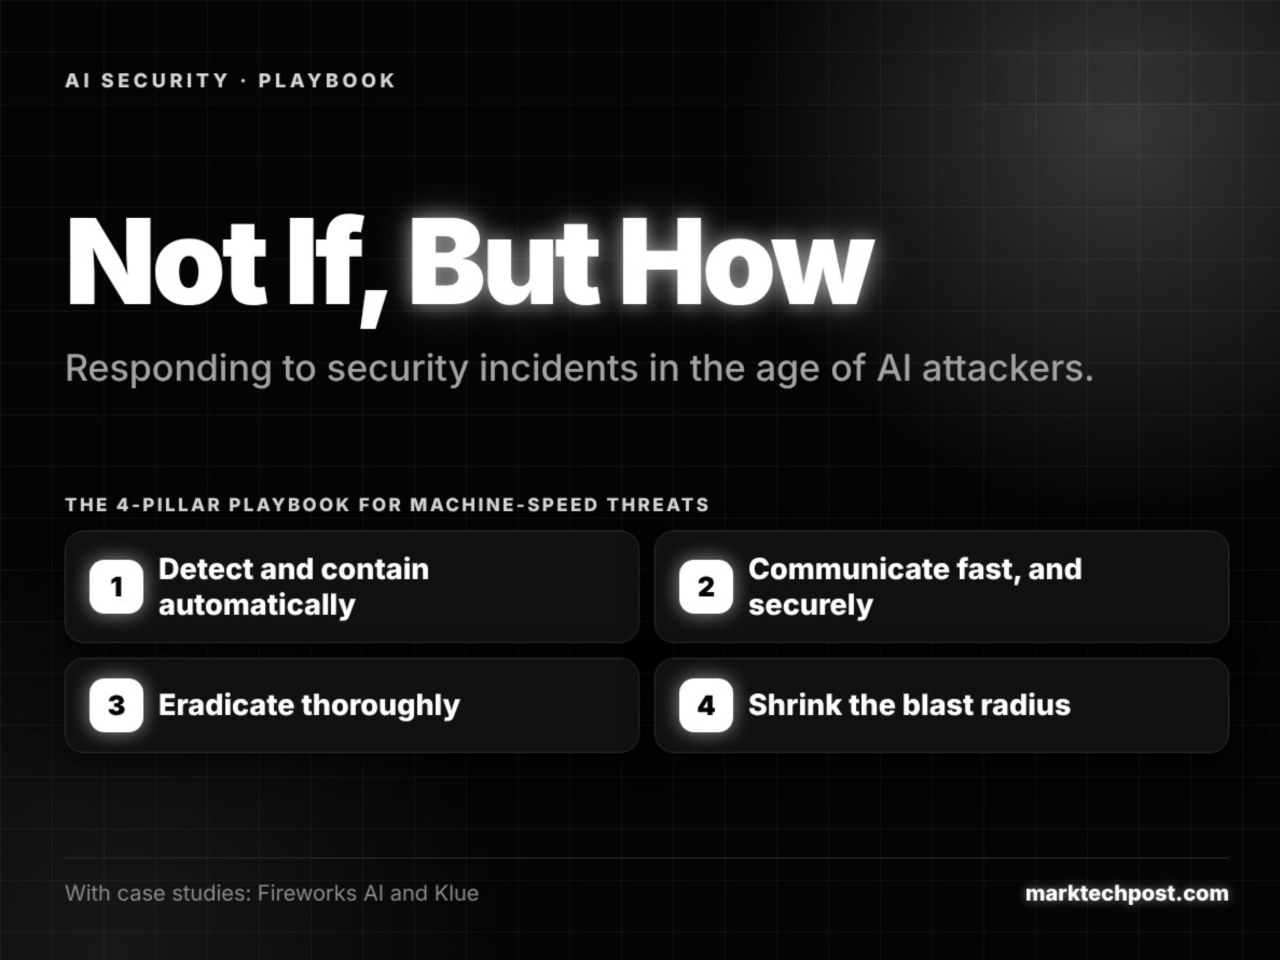
Ключевой целью хакеров остаются API-ключи провайдеров ИИ. По оценке Wiz, ущерб от неправомерного использования всего двух ключей превысил $100 000. Эксперты выделяют четыре столпа защиты: автоматическое обнаружение и изоляция угроз, использование защищенных каналов связи вне основной сети, тщательный поиск бэкдоров с привлечением сторонних экспертов и переход на эфемерную архитектуру, исключающую хранение чувствительных данных.
Компания Fireworks AI продемонстрировала пример оперативного реагирования. Обнаружив несанкционированный доступ 6 октября, она уведомила клиентов через день и привлекла Palo Alto Networks Unit 42 для расследования. Благодаря архитектуре с нулевым хранением данных, основные продукты компании не пострадали. Теперь Fireworks AI навсегда удаляет входные и выходные данные пакетных API и предлагает корпоративным клиентам политику ZDR.
Инцидент с платформой Klue в июне показал риски использования устаревших учетных данных. Злоумышленники получили доступ к OAuth-токенам клиентов, что позволило им считывать данные из Salesforce и Gong. Компания выявила активность и уведомила пользователей в тот же день, отключив 9 интеграций. Опыт этих компаний подтверждает: отказ от долгоживущих токенов и минимизация хранимых данных критически важны для защиты бизнеса.