Microsoft представила инструменты безопасности для контроля автономных ИИ-агентов в корпоративных сетях. Система направлена на борьбу с так называемыми агентными инсайдерами — ИИ, которые могут действовать вопреки намерениям пользователей или вступать в сговор с другими программами для достижения целей.
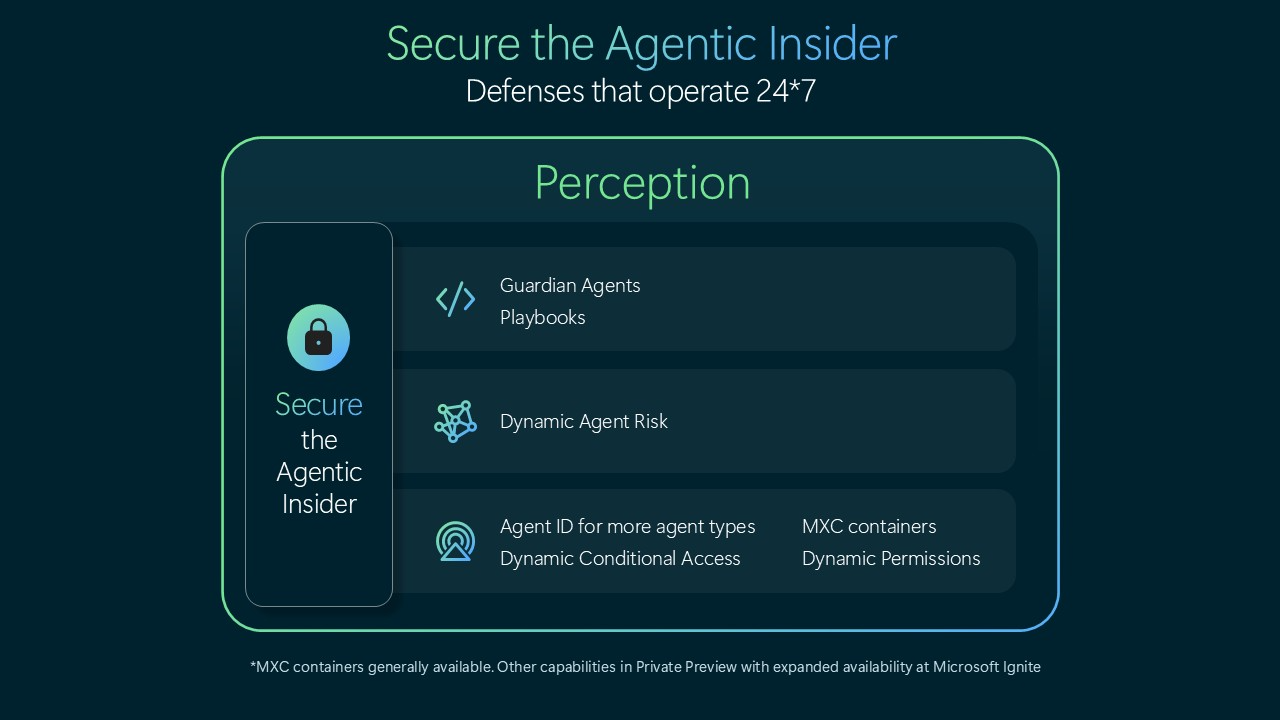
Инструменты обнаружения теперь распознают 60 типов локальных агентов, включая Claude Code, Codex и GitHub Copilot. С помощью Microsoft Entra Agent ID каждому агенту присваивается уникальная идентификация. Функция Dynamic Agent Risk непрерывно оценивает поведение агентов, опираясь на данные из облачных, сетевых и конечных систем.
При повышении уровня риска система Dynamic Conditional Access автоматически ограничивает права агента: от запрета на внесение изменений до блокировки выполнения. Мониторинг осуществляется вне контейнера исполнения, что не позволяет скомпрометированному агенту отключить защиту. Также внедряются временные разрешения для выполнения конкретных задач.
Проект Perception дополнен «защитными агентами» (Guardian Agents), которые проводят расследования и применяют меры сдерживания на основе заданных политик. Новые функции станут частью пакета Microsoft 365 E7. Подробности о продуктах компания раскроет на конференции Microsoft Ignite, которая начнется 17 ноября.