Microsoft начала тестирование функции Remote Lock в предварительных сборках Windows 11 (26320.10003 и 26340.10013). Инструмент позволяет IT-администраторам удаленно блокировать утерянные или украденные корпоративные устройства без удаления пользовательских данных.
Функция доступна в редакциях Windows Enterprise, Education и Pro. Управление блокировкой осуществляется через Microsoft Intune для устройств, присоединенных к Microsoft Entra или зарегистрированных в MDM-системах.
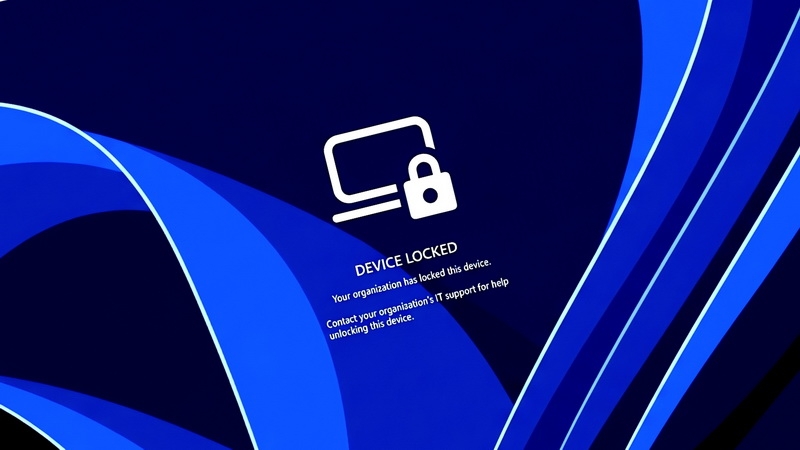
После активации Remote Lock на устройстве отключаются все локальные способы входа, включая PIN-коды и пароли. Система завершает активные сеансы и выводит экран блокировки. Статус сохраняется после перезагрузки и при отсутствии сети, а снять его может только администратор через Intune.
Учетные данные пользователя остаются активными для входа в другие системы. Remote Lock не изолирует устройство от сети и не удаляет файлы; для этих целей администраторам необходимо использовать отдельные функции очистки и изоляции в Intune.
Компания также тестирует расширенные настройки для ключей безопасности FIDO2, позволяющие администраторам задавать требования к длине PIN-кода и проверке пользователей. Ранее в Windows 11 появились инструменты для управления доступом приложений к камере, микрофону и геолокации.