Корпорация Microsoft подтвердила наличие ошибки в сентябрьском накопительном обновлении KB5124008 для Windows 11. Установка пакета может приводить к сбоям в работе доверительных отношений домена. Компания уже начала расследование инцидента и обещает предоставить дополнительную информацию позже.
Системные администраторы сообщили о проблемах с авторизацией на рабочих станциях с Windows 11 25H2 после установки патча. В одном из случаев из 256 корпоративных устройств 11 потеряли доверие к домену. Это вызвало массовые ошибки аутентификации Kerberos и переход системы на протоколы NTLM и Netlogon.
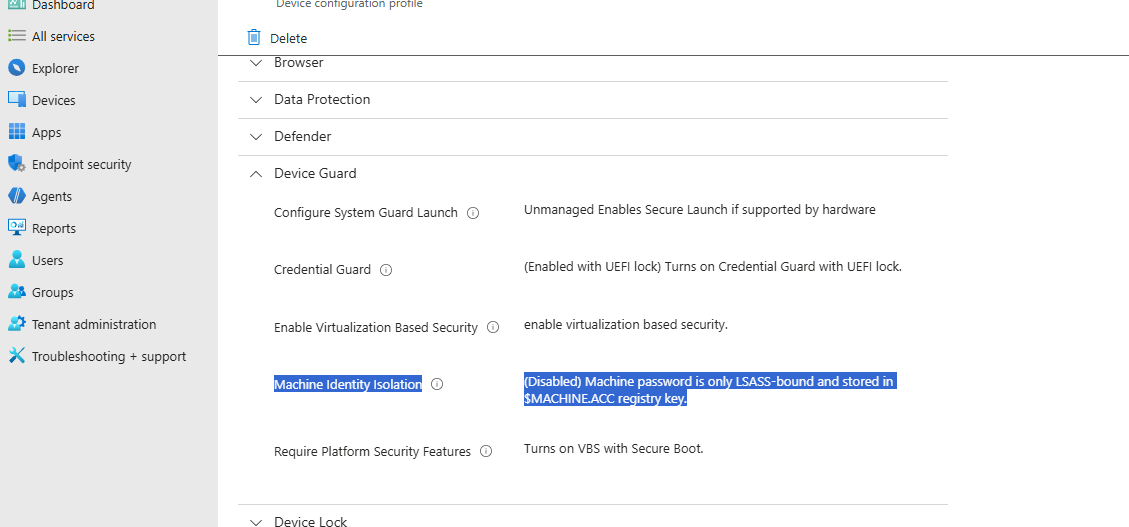
Предполагаемой причиной сбоя стала функция изоляции идентификаторов машин, входящая в состав настроек безопасности на основе виртуализации и Credential Guard. После обновления значение параметра MachineIdentityIsolation в реестре принудительно устанавливается на 2, что перемещает ключи учетных записей в защищенную область.
Для восстановления доступа администраторы меняют значение параметра в ветке реестра HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa на 0. После перезагрузки системы и выполнения команд в PowerShell для восстановления безопасного канала работоспособность устройств возвращается в норму.