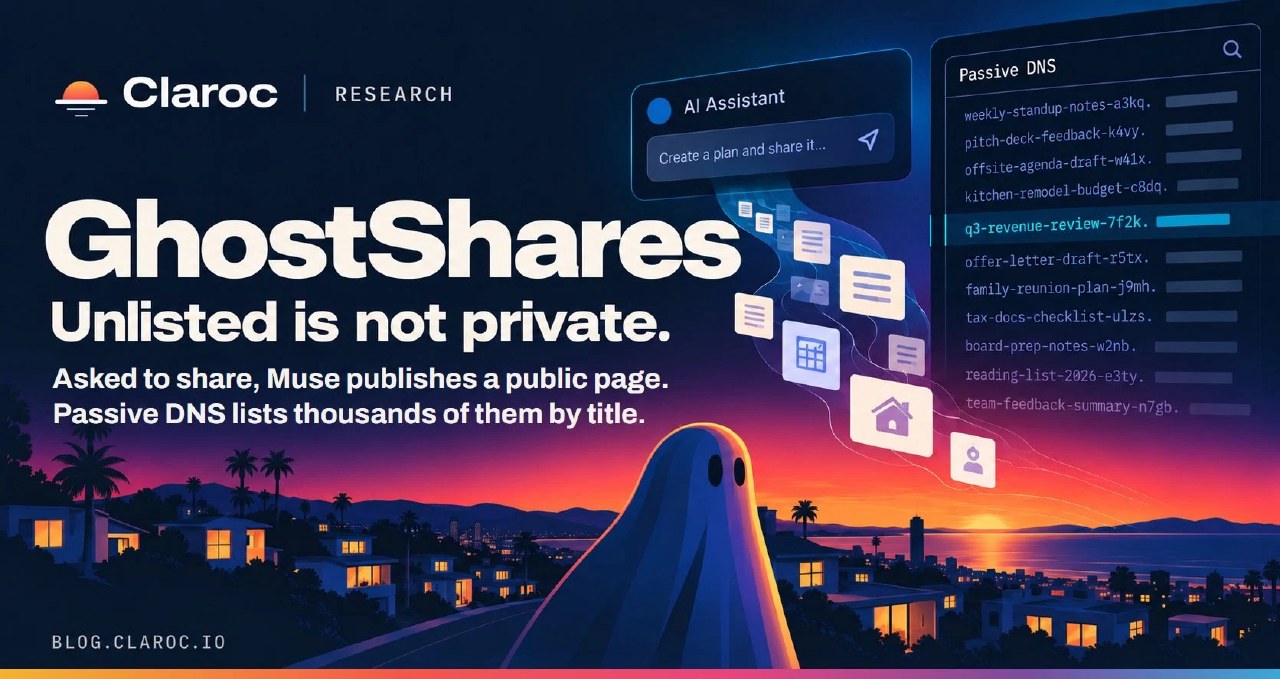
Исследователи из команды Claroc обнаружили уязвимость в ИИ-ассистенте Muse от компании Meta. Используя пассивный DNS-поиск, специалисты выявили более 6800 публичных ссылок на чаты. Эти страницы размещались на поддоменах cf.metaaiusercontent.com, куда автоматически записывались заголовки диалогов.
На страницах содержались конфиденциальные данные: финансовые отчеты компаний, заявки на кредиты, банковские уведомления и материалы для закрытых совещаний. Доступ к информации не требовал авторизации в аккаунте Meta. Проблема возникла из-за того, что полные доменные имена фиксировались в публичных DNS-базах.
Команда Claroc сообщила о находке 8 октября через программу по поиску уязвимостей Meta. Компания временно отключила функцию обмена чатами для оценки ситуации. К 20 октября исследователи подтвердили, что проверенные ими страницы стали недоступны и возвращают ошибку при попытке перехода.
Эксперты подчеркнули, что удаление функции не стирает историю из DNS-архивов, где доменные имена и заголовки чатов сохраняются. На данный момент нет доказательств того, что данными успели воспользоваться злоумышленники, а масштаб утечки может выходить за рамки изученных доменов.