

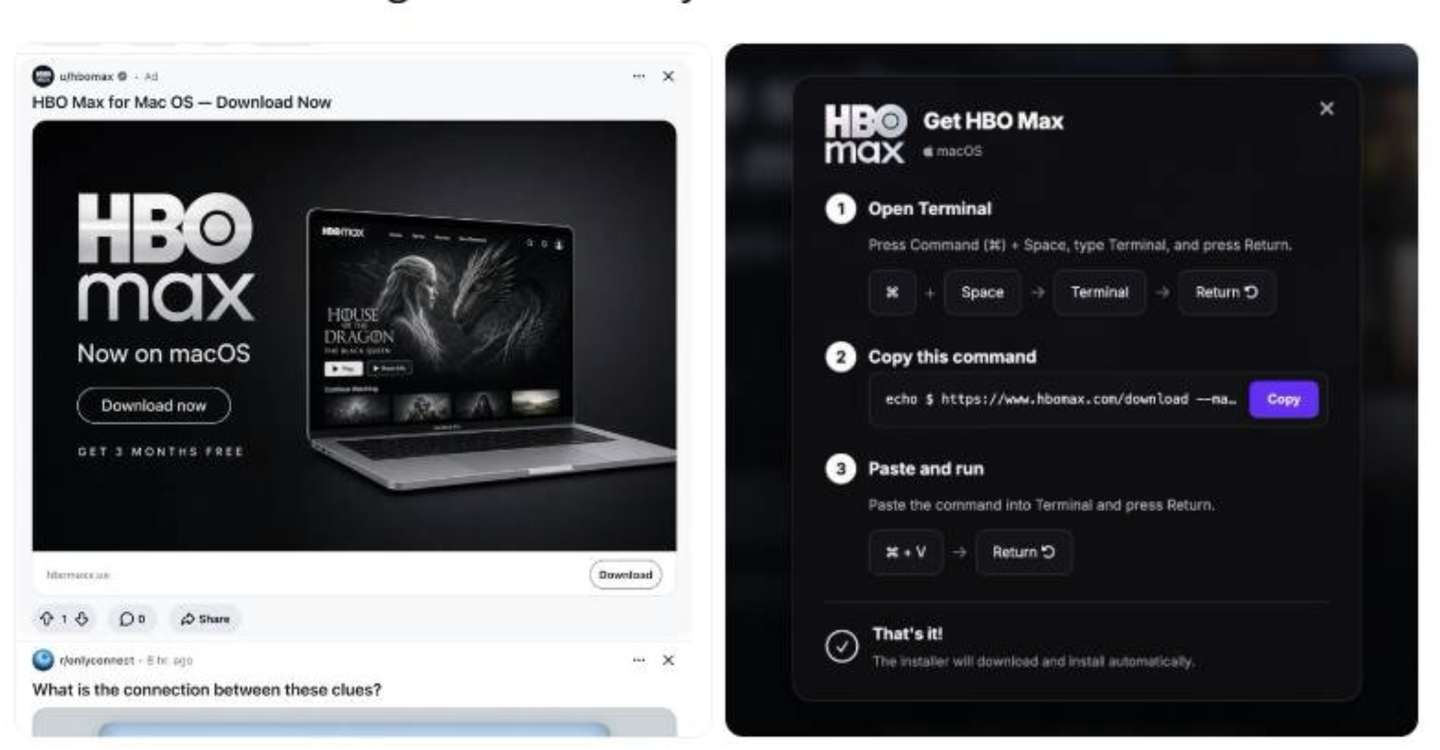
Хакеры взломали официальный аккаунт HBO Max в Reddit и проводили фишинговую кампанию ClickFix в течение 48 часов. Злоумышленники использовали учетную запись для размещения вредоносной рекламы, ориентированной на пользователей macOS.
Всего было опубликовано 108 рекламных объявлений. Часть из них имитировала сервис HBO Max, другие продвигали инструменты для AI-разработки и утилиты для очистки диска. Пользователей перенаправляли на поддельные страницы с инструкцией скопировать и выполнить вредоносную команду в терминале.
Специалисты компаний Hudson Rock и ADAMnetworks выяснили, что команды вели к системе распространения вредоносного ПО под названием PasteSwitch. Она доставляла трояны, способные красть учетные данные браузеров, заметки и пароли из приложений Apple.
В ходе атаки также распространялись поддельные приложения для криптовалютных кошельков Ledger, Trezor и Exodus. Инцидент демонстрирует опасность атак типа ClickFix, где пользователи сами запускают вредоносный код, следуя инструкциям на скомпрометированных страницах.



