

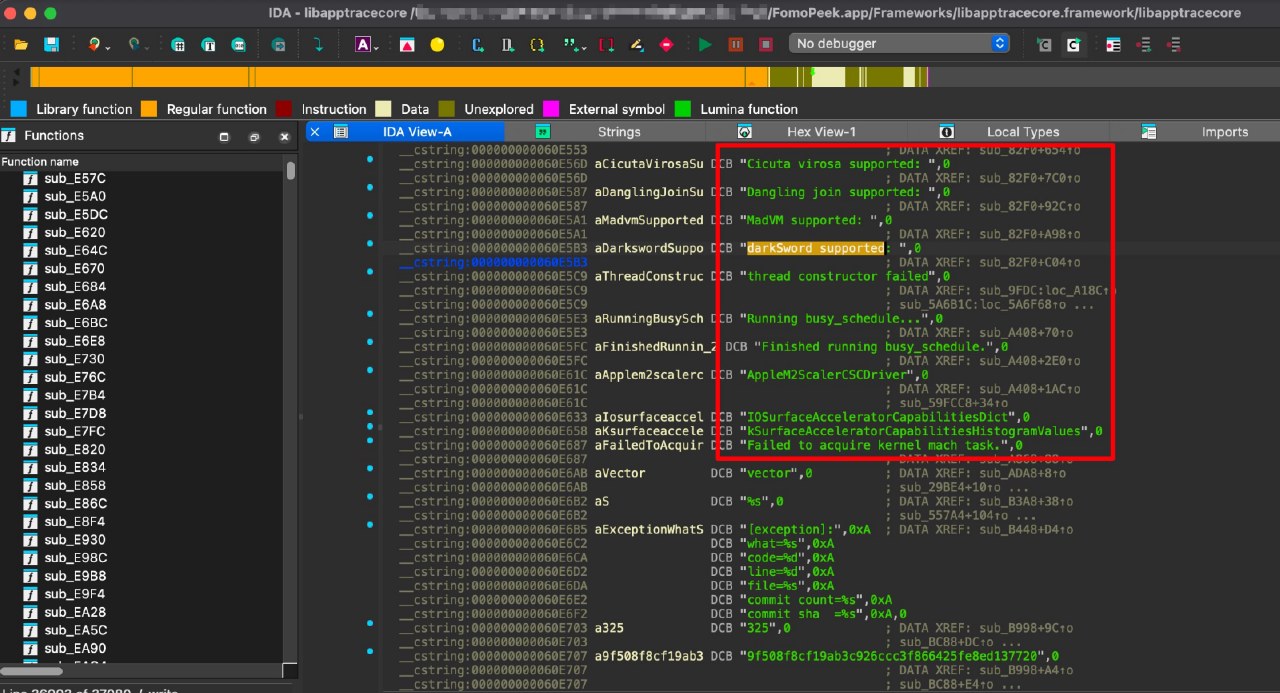
Специалисты компании SlowMist выявили кражу криптовалютных активов через приложение FomoPeek. Инструмент, предназначенный для отслеживания транзакций в блокчейне, содержит скрытые модули, которые эксплуатируют уязвимости ядра iOS для обхода песочницы и доступа к данным пользователя.
Вредоносный фреймворк позволяет расшифровывать данные из связки ключей, включая приватные ключи кошельков, сид-фразы и учетные данные. Приложение способно считывать файлы других программ и удаленно передавать украденную информацию на серверы злоумышленников.
Атаки затрагивают версии iOS от 12.0 до 18.7 и от 26.0 до 26.1. Используемые уязвимости относятся к серии DarkSword, о которых Google сообщала в марте 2026 года. Apple уже выпустила исправления для этих брешей в актуальных обновлениях системы.
Для привлечения аудитории разработчики FomoPeek использовали маркетинговую кампанию с участием инфлюенсеров. Новым пользователям предлагали вознаграждение в размере $7 в USDT за регистрацию по реферальному коду, что привело к массовой потере средств у пострадавших.
Эксперты подчеркивают, что установка последних обновлений iOS является основным способом защиты от подобных атак. Аналогичные фреймворки ранее фиксировались в схемах с поддельными предложениями бесплатных VPS, поэтому пользователям рекомендуется избегать установки сомнительного ПО.



