В ночь с 11 на 12 октября французские супермаркеты столкнулись с кибератакой на системы охлаждения. Злоумышленники перевели холодильное оборудование в режим разморозки, что привело к нагреву до 50 градусов и возгораниям. Пострадали более 400 магазинов сетей Carrefour, Les Mousquetaires и Monoprix, что повлекло порчу продуктов и многомиллионные убытки в евро.
Агентство CERT-FR подтвердило взлом систем управления Danfoss и Copeland. Под удар попали контроллеры серий AK-SM и AK-SC, а также системы XWEB. Многие устройства оказались устаревшими моделями с известными уязвимостями. Прокуратура Парижа ведет расследование, однако детали методов взлома и личности нападавших пока не раскрыты.
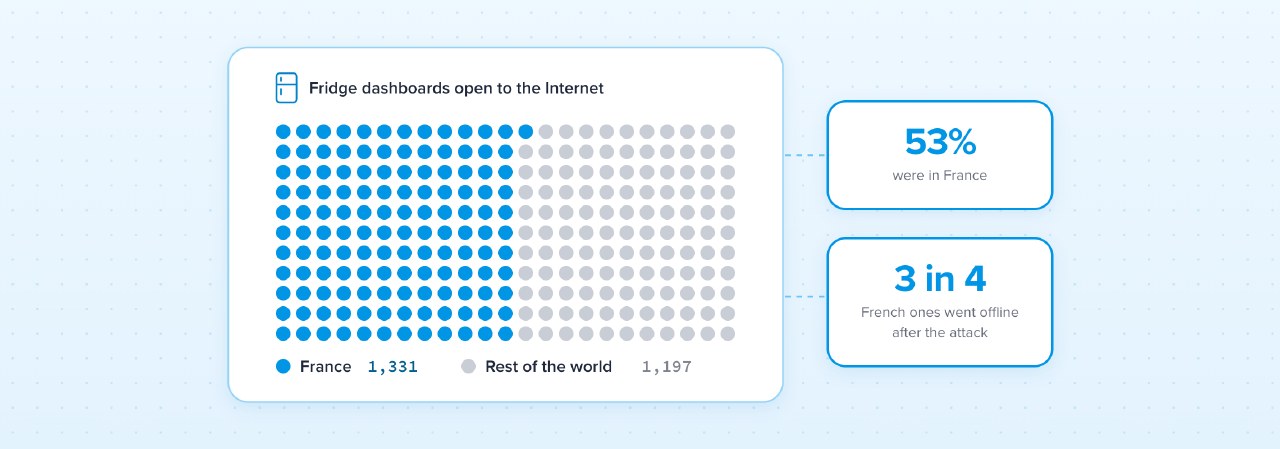
По данным IPinfo, до атаки в открытом доступе находилось 2528 панелей управления Danfoss, из которых 1331 находилась во Франции. Около 85 процентов французских устройств использовали ПО с известными дефектами безопасности. Многие контроллеры оставались доступными из сети более полугода, при этом сотни аппаратов не имели патчей 2023 или 2025 годов.
После инцидента число доступных из интернета панелей во Франции сократилось на 76 процентов. Аналитики IPinfo и Censys отмечают, что владельцы магазинов предпочли отключить оборудование от сети, а не обновлять ПО. CERT-FR рекомендует использовать VPN, менять пароли по умолчанию и устанавливать актуальные прошивки для защиты от дальнейших атак.