

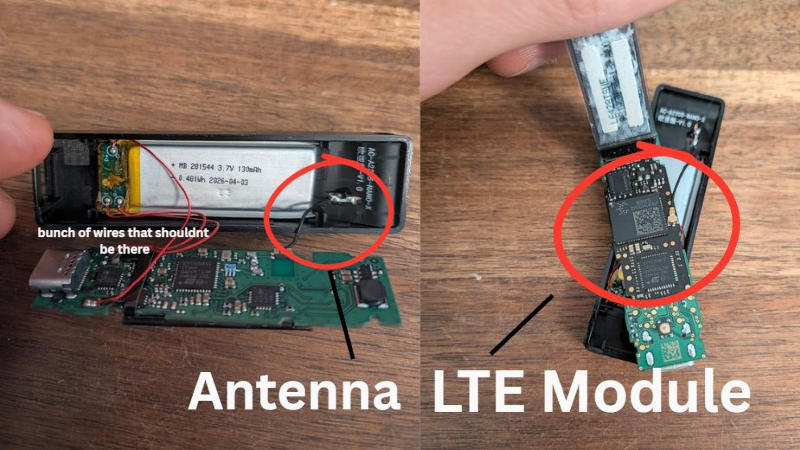
Аппаратные криптокошельки Ledger оказались скомпрометированы: злоумышленники модифицировали устройства, установив модули eSIM и LTE. С их помощью преступники перехватывают seed-фразы в момент настройки кошелька. На текущий момент сумма ущерба превысила $93 млн и продолжает расти.
Вредоносные устройства распространялись через сторонних реселлеров, включая магазин Cryptobilis, который уже прекратил продажи. Также взломанные кошельки были обнаружены в сети MediaMarkt. Одно из таких устройств поступило от дистрибьютора Aqipa GmbH, что указывает на возможный масштаб проблемы за пределами отдельных магазинов.
Модификации устройств эволюционировали от кустарных вставок до промышленного производства, что свидетельствует о наличии организованной линии сборки. В кошельки встраивается гибкая плата, которая считывает пиксели с дисплея, отображающие закрытый ключ или seed-фразу, и передает данные через сотовую сеть.
Компания Ledger заявила, что проблема не затрагивает устройства, купленные напрямую у производителя. Пользователям, купившим кошельки у Cryptobilis за последние 90 дней, рекомендовано не проводить настройку. Тем, кто уже настроил устройство, советуют перевести активы на новый кошелек с другой seed-фразой.



