

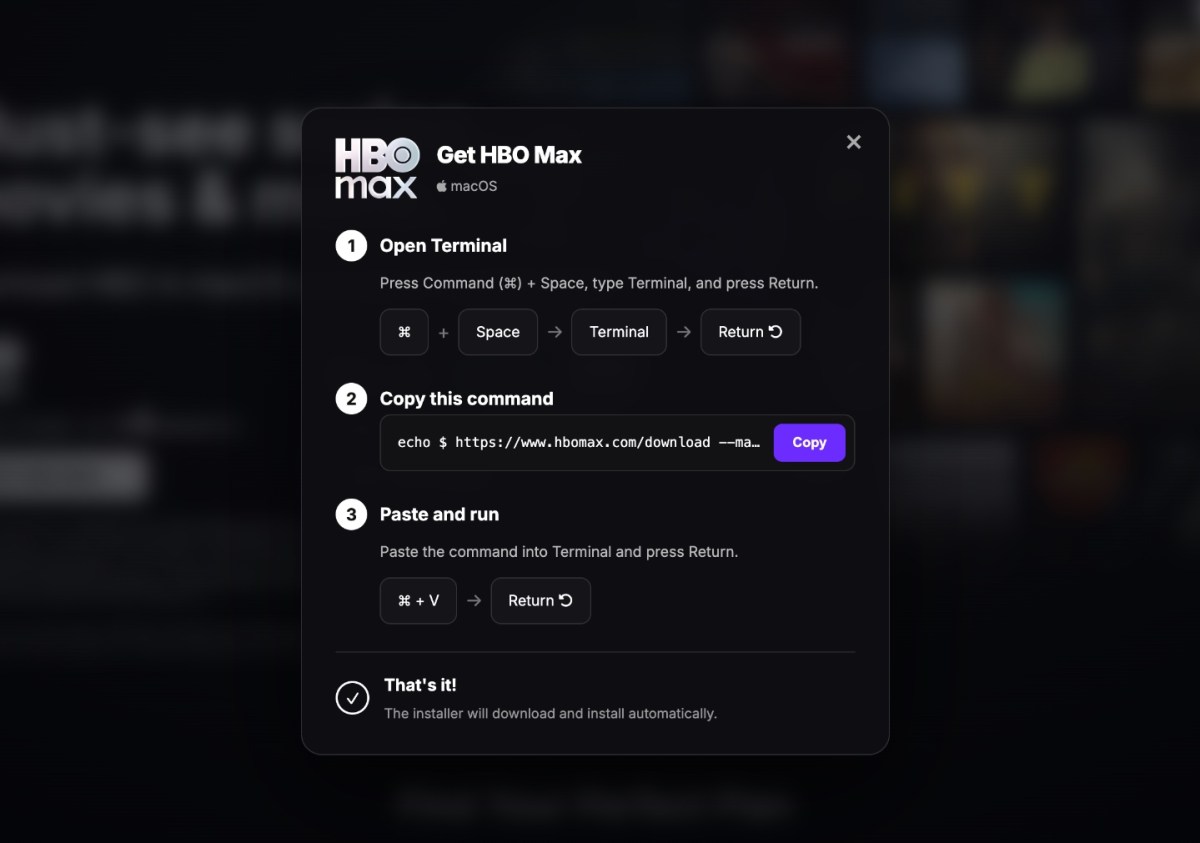
Атаки типа ClickFix используют методы социальной инженерии для заражения компьютеров пользователей. Злоумышленники создают поддельные или взломанные сайты с имитацией CAPTCHA. При нажатии на элемент пользователю предлагают скопировать и вставить текстовую строку в командную строку Windows или терминал macOS для «проверки» доступа к ресурсу.
Выполнение этих команд мгновенно устанавливает вредоносное ПО, которое крадет пароли, данные учетных записей и доступ к криптовалютным кошелькам. Поскольку команды вводятся напрямую в системный терминал, атаки часто обходят антивирусные программы. В 2026 году такие угрозы стали более частыми и изощренными.
В недавней кампании хакеры взломали официальный аккаунт HBO Max на Reddit. С него было опубликовано несколько сотен рекламных объявлений, ведущих на фишинговую страницу. Там пользователей убеждали выполнить вредоносные действия под видом стандартной проверки безопасности. Представители Reddit и Warner Brothers Discovery не прокомментировали ситуацию.
Специалисты по кибербезопасности рекомендуют корпоративным администраторам блокировать доступ к командным инструментам на уровне домена для защиты парка устройств. Пользователям macOS для защиты предлагается использовать утилиту BlockBlock. Точное количество пострадавших от данной кампании на текущий момент не установлено.



