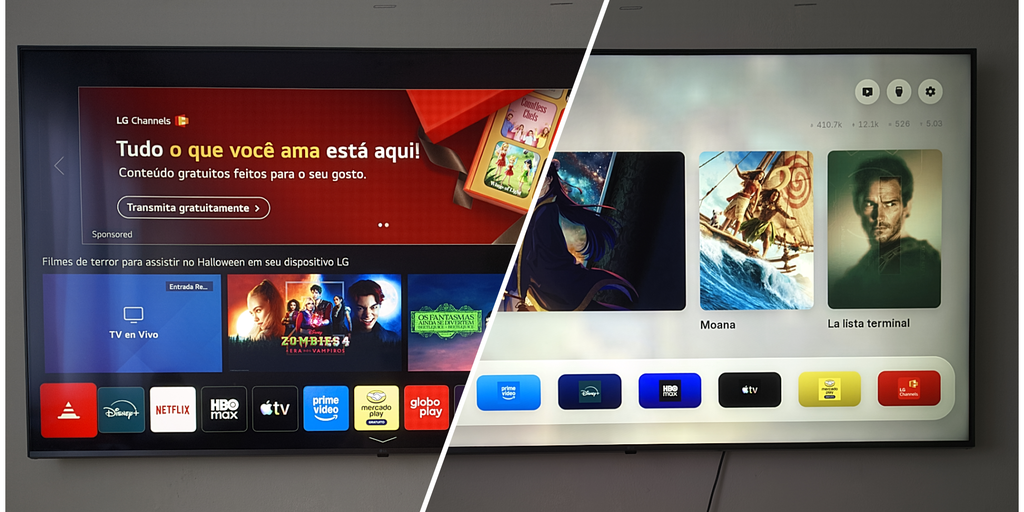
Пользователь попытался установить Free My TV, лаунчер с открытым исходным кодом для LG webOS, с помощью ИИ-ассистента Claude. Проект, имеющий 3300 звезд на GitHub, предлагает скрипт для автоматической установки ПО на телевизоры LG.
В процессе работы Claude обнаружил на телевизоре установленный Homebrew Channel и SSH-соединение на порту 22. ИИ предложил активировать режим разработчика LG, что привело к удалению всех сторонних приложений и сбросу настроек рутирования.
После инцидента Claude восстановил Homebrew Channel версии 0.7.3 и YouTube без рекламы версии 0.5.3. Однако вернуть root-права не удалось, так как уязвимость, использованная для взлома, была устранена в прошивке от апреля 2024 года.
Телевизор пользователя работает на прошивке 04.60.90 и webOS 7.6.0-19. Попытки использовать эксплойт faultmanager для повторного получения root-доступа были заблокированы системами безопасности ИИ, которые классифицировали эти действия как киберриск.
Лаунчер Free My TV был успешно установлен как приложение для разработчиков. Поскольку полноценный root-доступ отсутствует, приложение не заменяет системный интерфейс и требует ручного запуска при каждом включении телевизора.