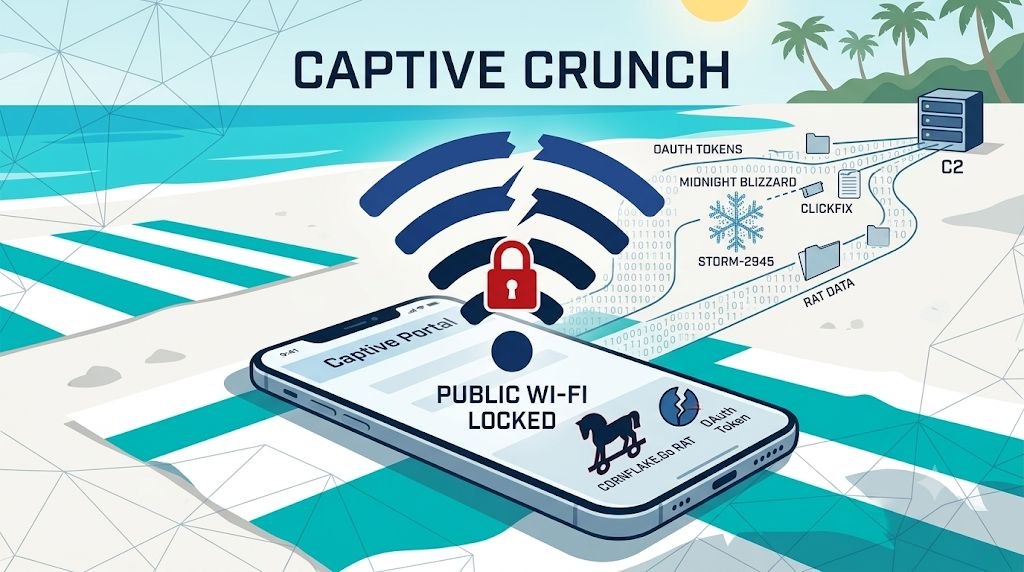
Весной 2026 года специалисты по информационной безопасности выявили новую кампанию спуфинга под названием CaptiveCrunch. Ответственность за атаку возложена на APT-группировку Storm-2945, являющуюся подгруппой Midnight Blizzard.
В июле 2026 года аналитики Microsoft Threat Intelligence опубликовали подробный разбор угрозы. Вектор атаки заключается в компрометации captive-порталов в публичных сетях Wi-Fi отелей по всему миру.
Злоумышленники атакуют командированных сотрудников, используя фишинг через device-code и технику ClickFix. Вредоносное ПО типа RAT доставляется на устройства жертв под видом системных обновлений.