Исследователи безопасности из Proofpoint и Volexity зафиксировали использование набора эксплойтов BlueMoon для атак на пользователей Windows 10 и Windows 11. Целью злоумышленников является удаленное выполнение кода и кража данных.
В атаках замечены хакерские группировки JungleBamboo (APT31) и UTA0560. Активность была зафиксирована начиная с 28 августа. Злоумышленники нацелены на корпоративный сектор и некоммерческие организации.
Цепочка эксплойтов включает три уязвимости: CVE-2026-85046 в движке Chrome V8, ошибку обхода «песочницы» CVE-2026-87491 и уязвимость переполнения буфера в Windows ALPC под номером CVE-2026-85880 для повышения привилегий.
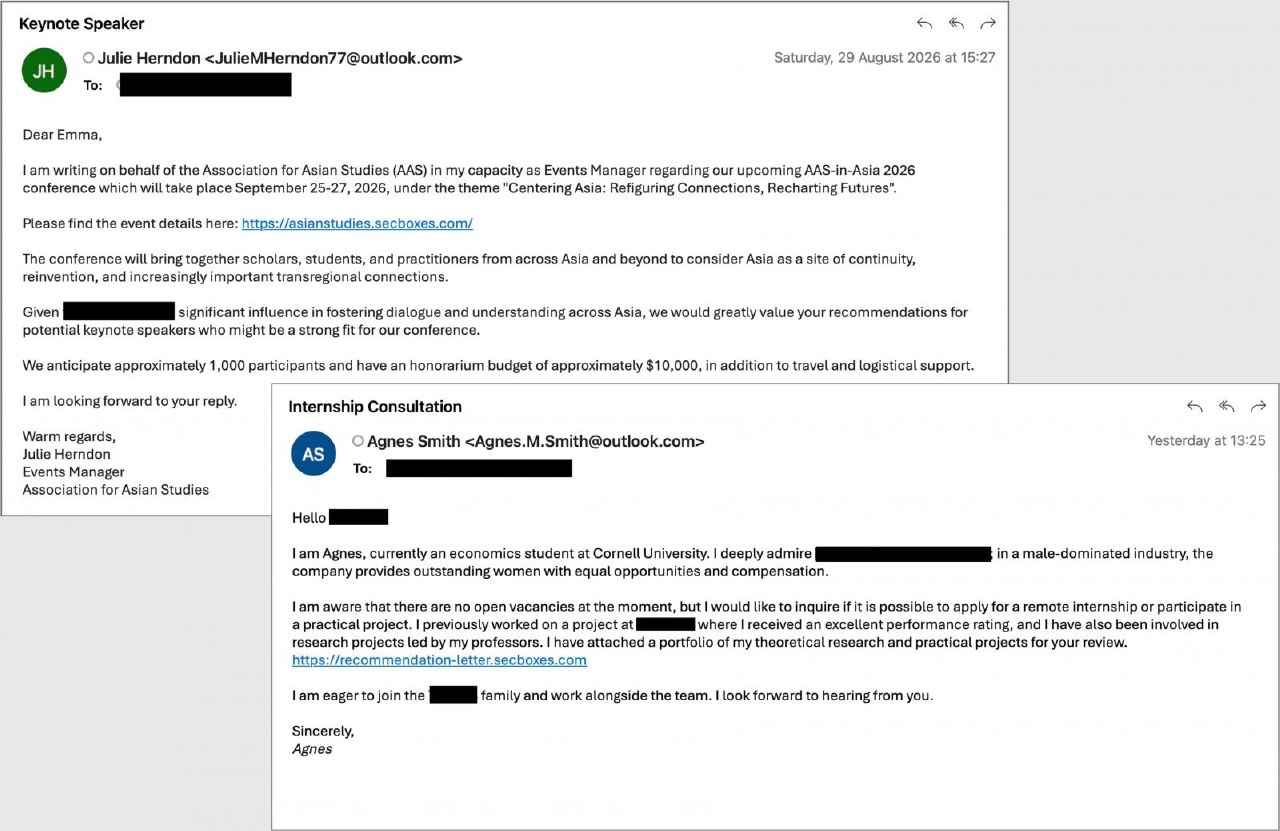
Вредоносное ПО распространяется через фишинговые письма с темами о пожертвованиях, деловом сотрудничестве или приглашениях на встречи. Инструментарий запускается внутри Web Worker и совершает до 5 попыток эксплуатации.
После повышения привилегий злоумышленники внедряют код в родительский процесс Chrome и загружают вредоносные файлы через curl. Разработчики эксплойтов используют временной разрыв между публикацией исправлений в Chromium и выходом стабильной версии Chrome.