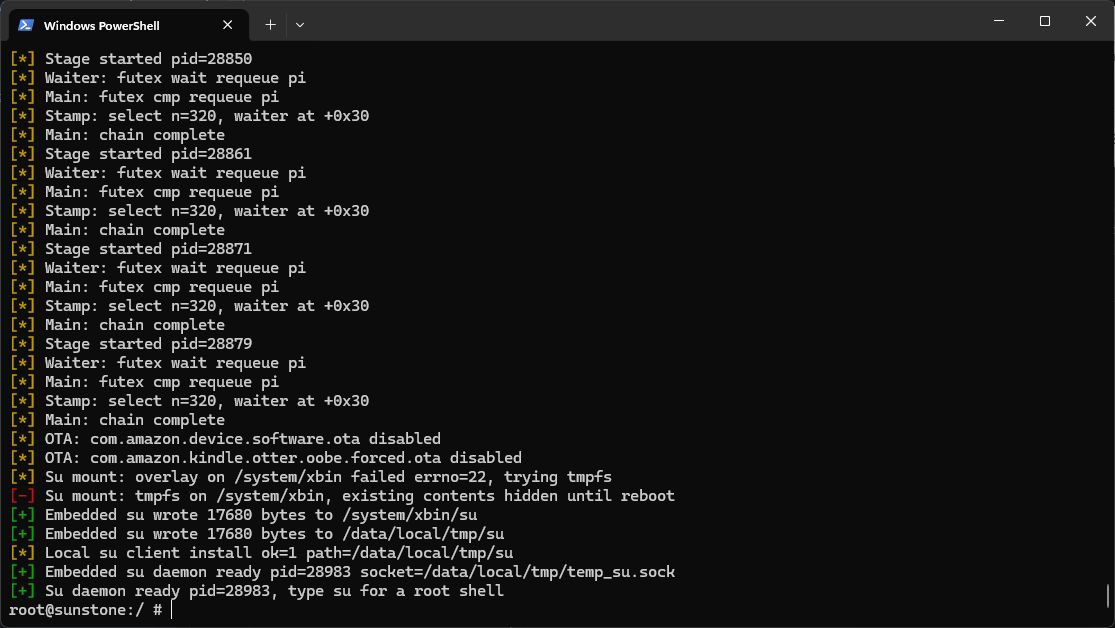
Для пользователей планшетов Amazon Fire Max 11 (2023) появился новый способ получения контроля над устройством. Участник сообщества xda-developers Rortiz2 опубликовал инструкции по запуску временного root-шелла для быстрого доступа, что позволяет вносить системные изменения, которые Amazon не поддерживает официально.
Эксплойт использует уязвимость в Fire OS 8.3 с ядром Linux 5.10. Подключив планшет к ПК и используя инструмент командной строки, пользователи могут открыть root-шелл. Это позволяет, например, отключить стандартный лаунчер Amazon, при условии что сторонний лаунчер уже установлен, чтобы не потерять доступ к главной экран.
Эксплойт также автоматически отключает обновления по воздуху (OTA), чтобы предотвратить исправление уязвимости или восстановление стандартного лаунчера. Хотя обновления можно включить вручную, автор отмечает, что этот метод позволяет получить временный доступ, а не полный root-доступ, поэтому приложения, требующие root-прав, не будут работать.
Позже метод был расширен. Теперь стало возможным разблокировать загрузчик (bootloader), получить постоянный root-доступ, установить кастомное восстановление (custom recovery) и обновлять или откатывать версию FireOS. Теоретическически это также позволяет устанавливать кастомные прошивки (ROM), чтобы полностью заменить интерфейс Fire OS.