

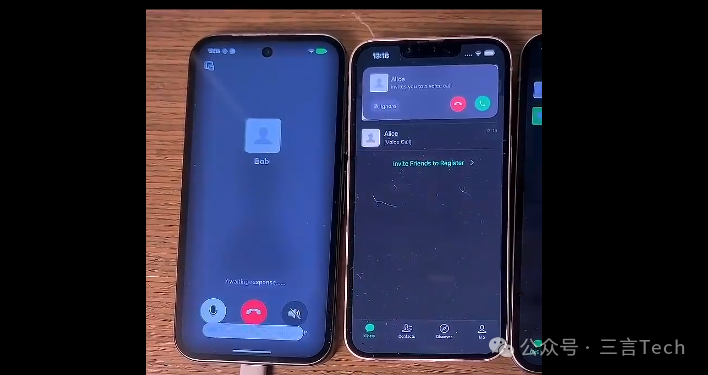
Исследовательская компания Calif Research обнаружила уязвимость нулевого клика в мессенджере WeChat, получившую название WeWorm. Атака происходит в момент входящего голосового вызова: злоумышленнику не требуется, чтобы жертва отвечала на звонок, переходила по ссылкам или вводила пароли. Вредоносный код активируется непосредственно во время вызова, что затрудняет защиту.
Взлом позволяет атакующим получить полный контроль над учетной записью, включая доступ к переписке и возможность отправки сообщений от имени пользователя. Уязвимость обладает способностью к самораспространению: скомпрометированный аккаунт автоматически совершает вызовы другим пользователям. Ошибка затрагивает как Android, так и iOS, позволяя вирусу перемещаться между устройствами разных брендов.
Специалисты Calif Research сообщили, что обнаружили брешь в июле с помощью алгоритмов искусственного интеллекта, после чего подтвердили возможность эксплуатации вручную. По имеющимся данным, уязвимость была устранена в версиях Android 8.0.77 и iOS 8.0.76. Официально разработчики WeChat ограничились стандартным уведомлением об исправлении «некоторых известных проблем».
Эксперты отмечают, что использование ИИ для поиска уязвимостей нулевого дня меняет ландшафт кибербезопасности, ускоряя темпы атак. Специалисты в области связи подчеркивают, что сложность кода приложения создает дополнительные риски для безопасности миллионов пользователей. Инцидент с WeWorm демонстрирует, как автоматизация поиска багов становится инструментом, требующим усиления защиты крупных платформ.


