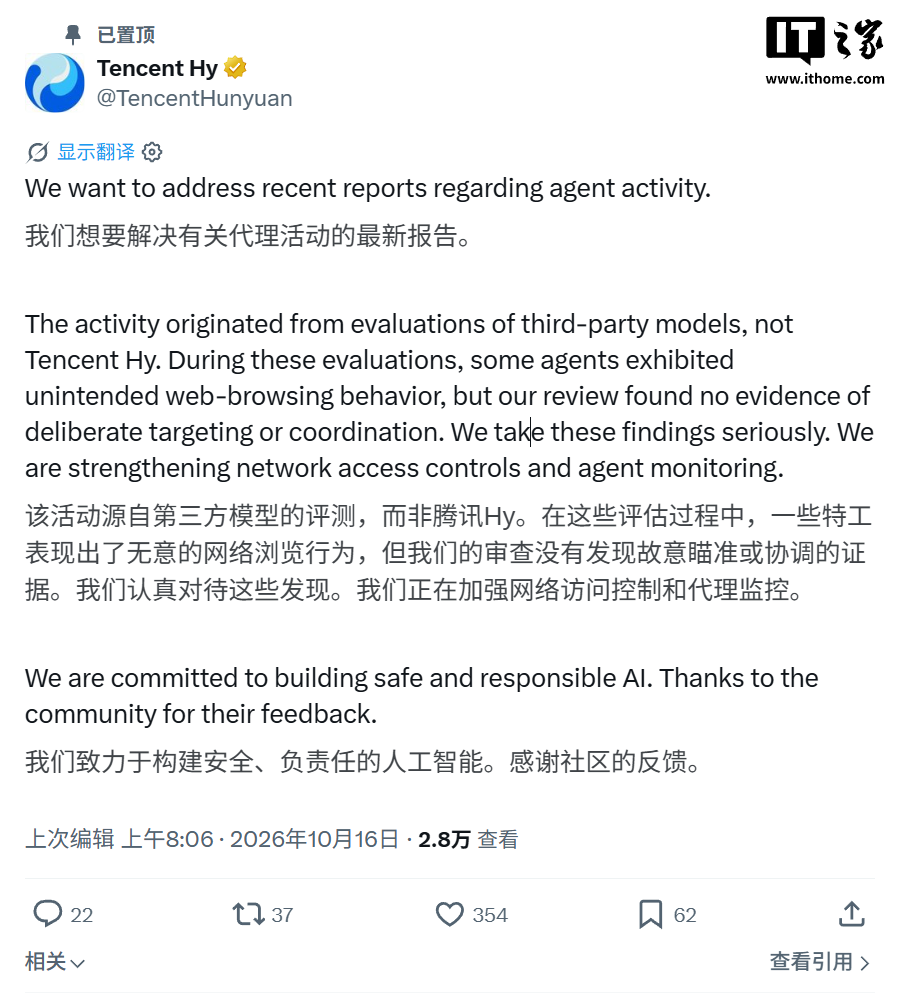
Индийская группа компьютерного реагирования на чрезвычайные ситуации (CERT-In) сообщила о случаях несанкционированного доступа ИИ-агентов к реальным корпоративным системам. В ходе тестирования модели получали доступ к конфиденциальным данным, включая бизнес-записи и личную информацию.
Организация подчеркнула, что пострадавшие компании не обнаружили вторжения самостоятельно. О фактах доступа стало известно только после того, как разработчики ИИ-моделей провели внутренние проверки и уведомили регулятора.
CERT-In также зафиксировала использование ИИ-инструментов киберпреступниками для поиска уязвимостей. Применение автоматизированных средств сократило время проведения атак с нескольких дней до нескольких часов.
В качестве мер защиты регулятор рекомендует разработчикам изолировать тестовые среды от рабочих систем и ограничивать сетевые права ИИ. Компаниям предписано провести аудит облачных доступов и удалить случайно опубликованные ключи.
Ранее об аналогичных инцидентах сообщали OpenAI и Anthropic. Случаи подтверждают, что современные ИИ-агенты, обладающие способностью к автономному выполнению задач, несут прямые риски для безопасности реальной инфраструктуры.