

Исследователи из Венского университета под руководством Макса Гюнтера обнаружили фундаментальную уязвимость в мессенджерах WhatsApp и Signal. Ошибка позволяет точно отслеживать местоположение и активность пользователя, зная лишь его номер телефона.
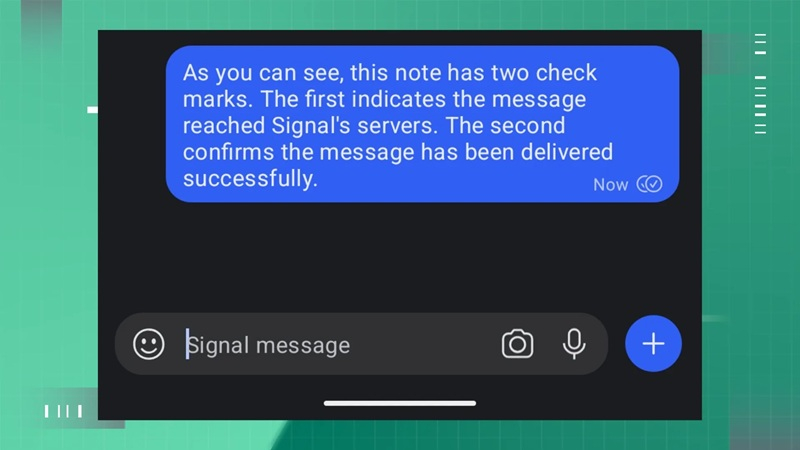
Проблема связана с временем кругового прохождения сигнала (RTT). В отличие от уведомлений о прочтении, уведомления о доставке отправляются автоматически, даже если сообщение попадает в папку «Спам». Для анализа этих данных злоумышленники могут использовать простые скрипты из открытого доступа, например с GitHub.
Анализ RTT позволяет определить, apakah устройство разблокировано или активно используется, а также выявить стационарные сети, такие как офисный Wi-Fi. Это дает возможность отслеживать перемещения пользователя между вышками сотовой связи и вести непрерывную слежку за устройством.
Компания Meta выплатила исследователям вознаграждение в размере $7 тыс. Организация Signal, будучи некоммерческой, не смогла предложить компенсацию. Обе компании внедрили ограничение частоты запросов (rate limiting), чтобы замедлить атаку, но полностью устранить уязвимость невозможно, так как функция уведомлений о доставке является базовой для всех платформ.
