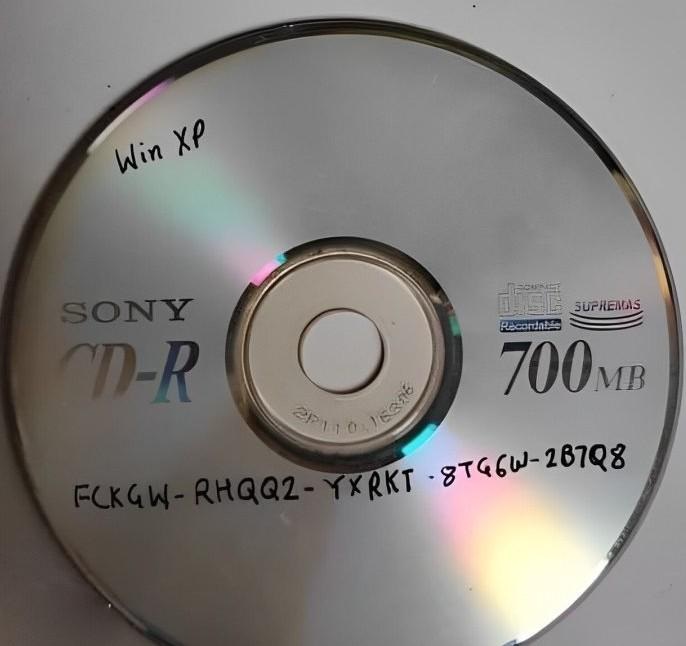
Бывший инженер Microsoft Дэйв Пламмер раскрыл подробности распространения известного ключа активации Windows XP FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. Этот ключ предназначался для корпоративных клиентов и OEM-партнеров, позволяя массово устанавливать систему на устройства.
Версия Windows XP для OEM-производителей была готова 24 августа 2001 года, за два месяца до официального релиза 25 октября. Пламмер предполагает, что утечка образа и ключа произошла через сотрудников крупных компаний вроде Dell или Intel, после чего данные попали в сеть через группу Devils0wn.
В Microsoft знали о массовом использовании ключа, но не предпринимали активных действий, чтобы не создавать проблем пользователям. Блокировка ключа произошла только с выходом обновления SP1, когда компания внесла в черный список 640 скомпрометированных лицензионных ключей.
Позднее, с выходом SP2 и запуском программы проверки подлинности, Microsoft ужесточила контроль. Системы, активированные ключами из черного списка, потеряли возможность получать официальные обновления. Пламмер опроверг слухи о слабости алгоритма генерации ключей, назвав его надежным.