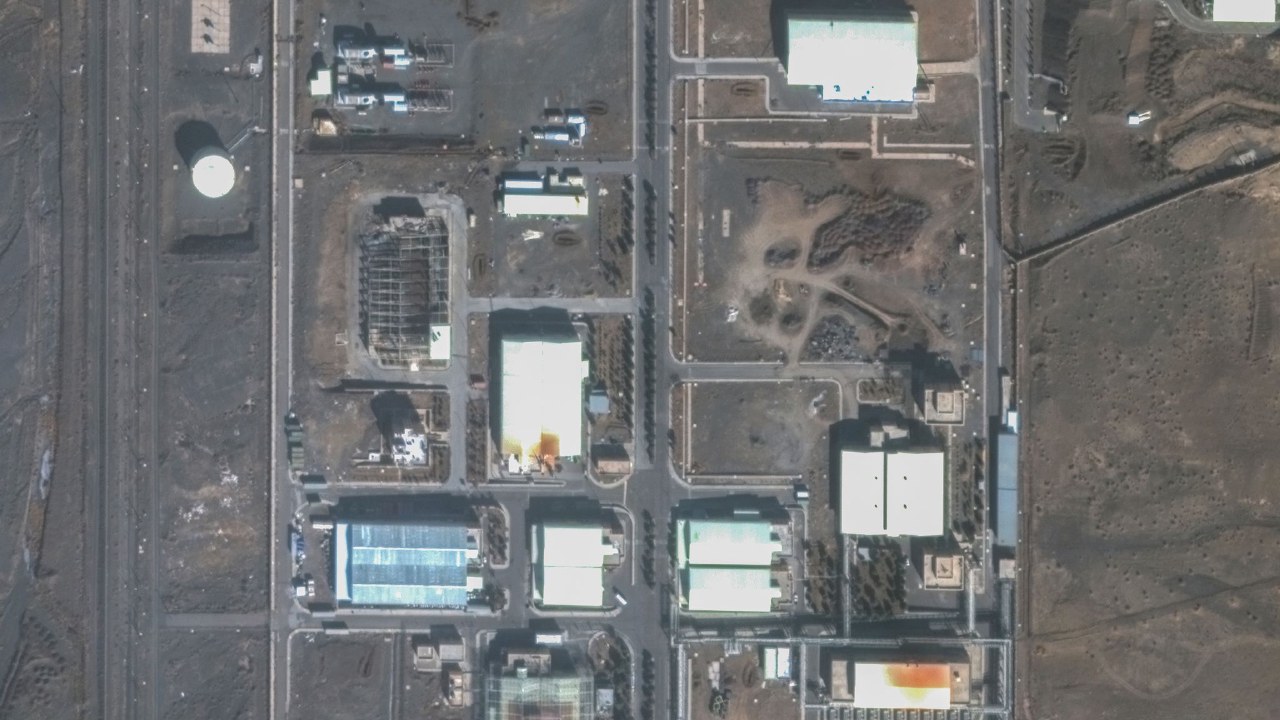
Исследователь восстановил исходный код червя Stuxnet и опубликовал его на GitHub для образовательных целей. Вредоносное ПО было разработано для атаки на промышленные контроллеры Siemens, использовавшиеся на иранском заводе по обогащению урана в Натанзе, чтобы незаметно повредить роторы центрифуг, имитируя при этом нормальную работу оборудования.
Червь распространялся тремя способами: через USB-накопители с ярлыками Windows и файлами autorun.inf через уязвимость нулевого дня, через уязвимость нулевого дня в Windows Print Spooler для распространения по сети, mesmay через общедоступные сетевые папки. Для обхода проверки цифровых подписей драйверов Windows использовались украденные сертификаты компаний Realtek и JMicron.
Вирус//Вредоносное ПО также внедрялось в программное обеспечение Siemens через базу данных WinCC SQL Server и файлы проектов Step 7. В конечном итоге оно захватывало контроль над DLL-библиотекой, которая взаимодействовала с центрифугами, и внедряло вредоносный код в программируемые логические контроллеры (ПЛК) для вывода роторов из строя.
Stuxnet был частью операции «Olympic Games», скоординированной совместными усилиями США и США и Израиля, разработанной Пентагоном и подразделением 8200 Израиля. Операция была направлена на сдерживание ядерной программы Ирана в Натанзе, в результате чего было выведено из строя около 10% центрифуг. В коде червя была заложена заложенная дата самоликвидации — 24 июня 2012 года.