

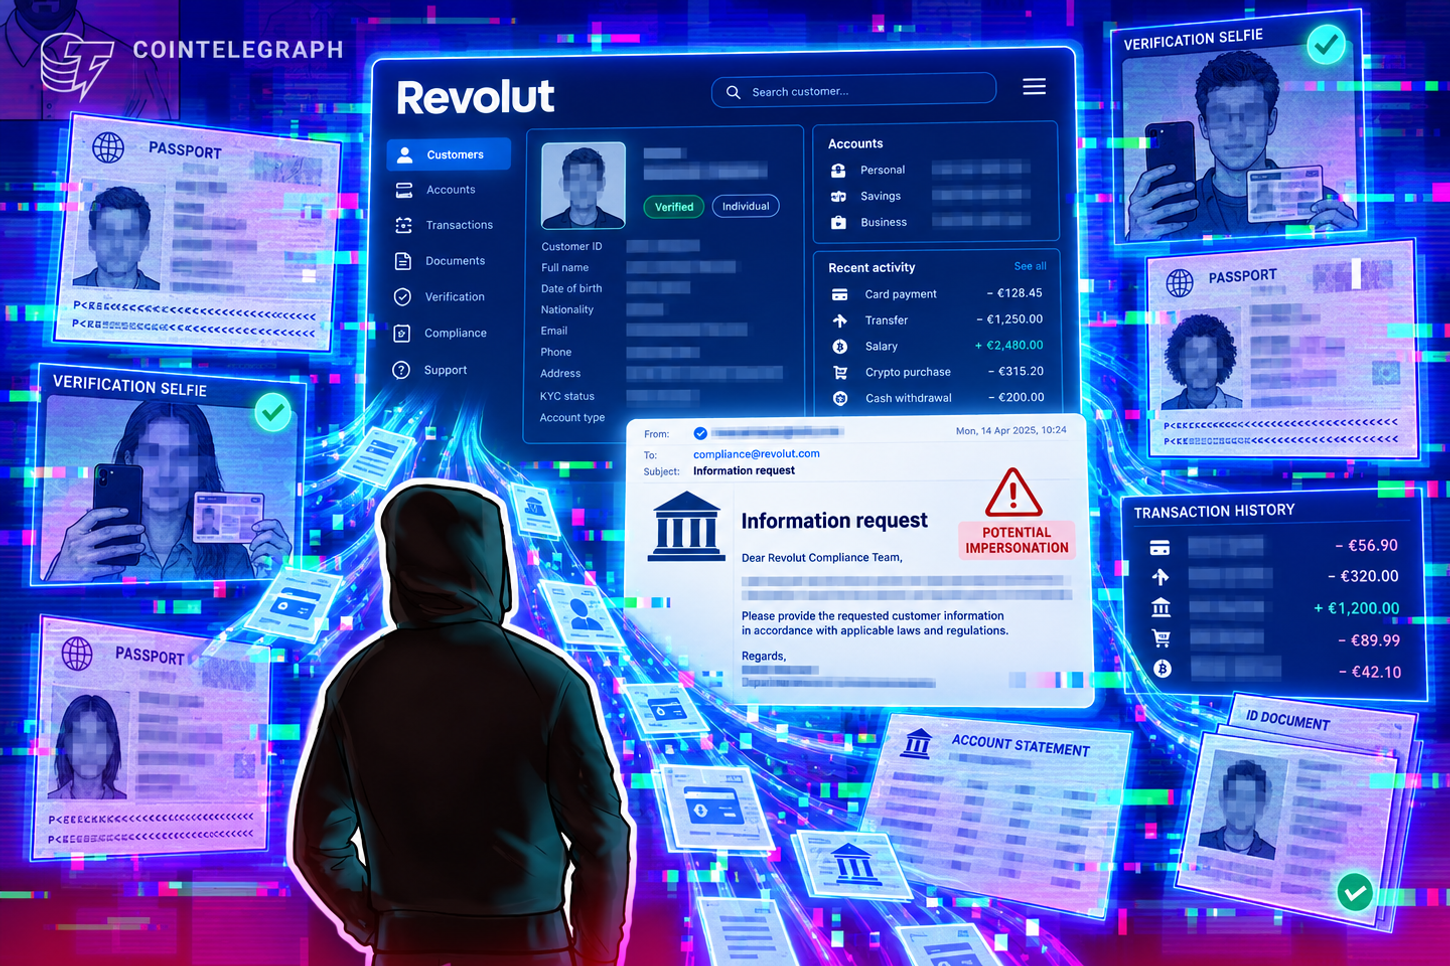
Финтех-компания Revolut сообщила об утечке конфиденциальных данных клиентов в результате мошеннической схемы. Злоумышленники использовали домен государственного ведомства для отправки запросов, которые прошли внутренние проверки подлинности Revolut.
В руки третьих лиц попали копии паспортов, селфи для верификации и полная история финансовых операций пострадавших пользователей. Компания уведомила затронутых инцидентом клиентов в пятницу.
После обнаружения атаки Revolut заблокировала скомпрометированный адрес, уведомила государственные органы, финансовые регуляторы и правоохранительные службы. В компании подчеркнули, что внутренние системы и средства клиентов находятся в безопасности.
Исследователь ZachXBT предположил, что инцидент был ограниченным по масштабу и нацелен на состоятельных пользователей. Ситуация вызвала дискуссию в социальных сетях о рисках, связанных с обязательным сбором данных в рамках процедур KYC.



