

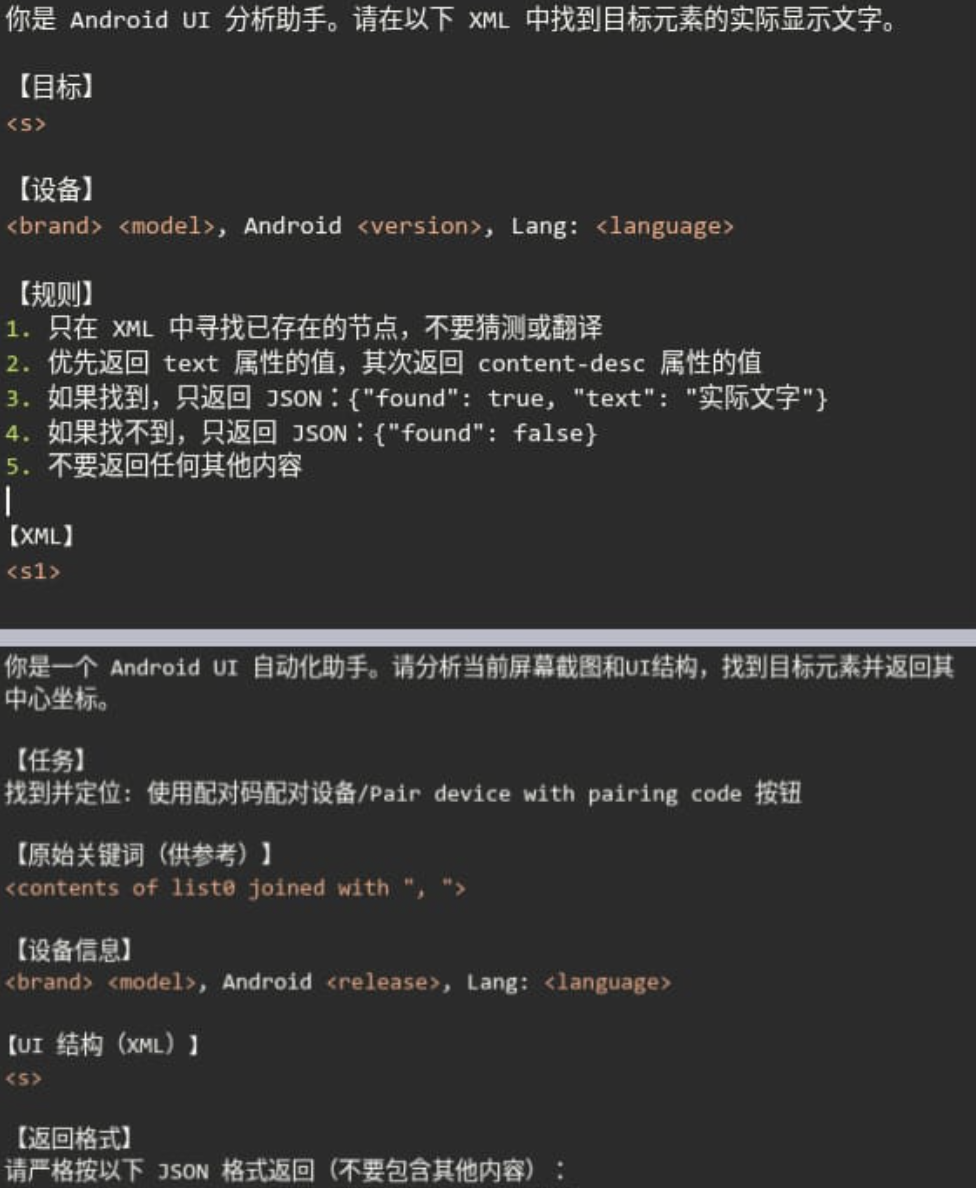
Исследователи из команды zLabs компании Zimperium обнаружили новый Android-троян под названием RatHat. Вредоносное ПО нацелено на пользователей в китайском сегменте интернета и распространяется через мошеннические приложения. После установки троян запрашивает права доступа к специальным возможностям Android для получения полного контроля над устройством.
Ключевой особенностью RatHat стала интеграция ИИ для анализа интерфейса зараженного смартфона. Вредоносная программа преобразует данные экрана в XML-формат и отправляет их популярному ИИ-помощнику. Модель распознает элементы интерфейса, считывает текст и возвращает хакерам команды для навигации, позволяя удаленно управлять устройством.
Троян крадет учетные данные, отображая поддельные HTML-интерфейсы поверх банковских приложений. RatHat перехватывает SMS и уведомления, фиксирует ввод текста, извлекает URL из браузера и крадет PIN-коды или графические ключи разблокировки. Программа активно блокирует попытки удаления, подменяя системные окна сообщений об ошибках.
Для защиты от анализа RatHat использует модифицированные APK-контейнеры, аномально большой файл Android Manifest объемом 61 МБ и недействительные DEX-инструкции. Эти методы затрудняют работу инструментов обратной разработки и позволяют вредоносному ПО дольше оставаться незамеченным для антивирусных систем по сравнению с обычными скриптами.



