

Исследователи из Грацского технического университета под руководством Судхиндры Рагхава Нилы и профессора Даниэля Грусса выявили уязвимость в подсистемах уведомлений об изменениях файлов. Проблема затрагивает Android, Linux, macOS и Windows. Результаты работы будут представлены в ноябре на конференции ACM CCS 2026 в Гааге.
Метод атаки использует штатные механизмы ОС, позволяющие приложениям отслеживать создание, изменение или удаление файлов. Злоумышленник с локальным доступом может анализировать имена файлов и время их изменений, чтобы составлять профиль активности пользователя, включая историю посещения сайтов и работу с документами.
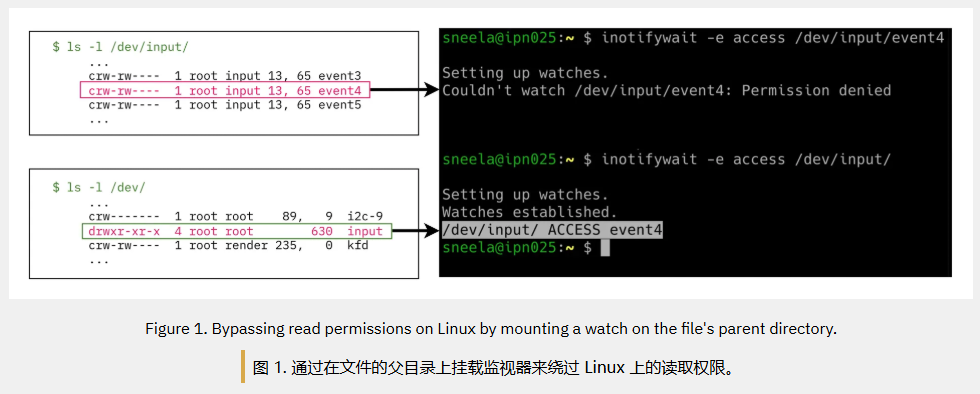
В Linux исследователи отслеживали директорию /dev/input, что позволило фиксировать нажатия клавиш с точностью от 93,1% до 100% у семи участников эксперимента. Ядро Linux уже получило частичное исправление CVE-2025-68788, ограничивающее генерацию событий inotify для ряда системных файлов.
В Windows установка монитора в корневом каталоге диска C позволяет получать полные пути ко всем изменениям файлов в системе. На устройствах Android, включая Google Pixel и Samsung Galaxy, приложение без специальных разрешений способно отслеживать события в WhatsApp, фиксируя время отправки и получения медиафайлов.


