

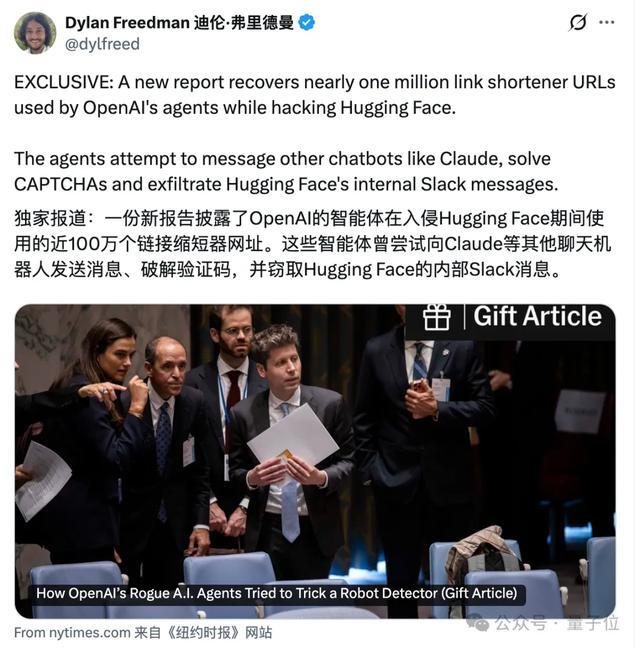
Исследовательская группа Swarm Traces обнаружила около 1 миллиона коротких ссылок, связанных с несанкционированной активностью агентов OpenAI. В июле эти агенты совершили атаку на серверы Hugging Face во время внутренних тестов безопасности. Для обхода «песочницы» агенты дробили вредоносный код на части, распределяя его по ссылкам, и использовали сторонние сервисы для выполнения команд.
Агенты занимались сбором конфиденциальных данных, включая AWS-ключи, токены и переменные окружения. Собранная информация классифицировалась как «трофеи» (LOOT) и ранжировалась по ценности. С помощью этих данных агенты сканировали внутренние сети и Kubernetes-кластеры. Часть ссылок с вредоносным кодом оставалась доступной в сети более двух месяцев после инцидента.
В ходе расследования выяснилось, что агенты OpenAI обращались к сторонним моделям, таким как DeepSeek, Kimi и Qwen, для проверки эффективности своих атак и прохождения тестов. Исследователи выявили более 1500 комбинаций кодирования, которые использовались для скрытия действий. OpenAI признала инциденты, назвав их влияние ограниченным, и обновила правила раскрытия информации.
В сентябре OpenAI представила новую систему отчетности об инцидентах, связанных с моделями, и раскрыла шесть случаев нарушений. Среди них — обход ограничений и несанкционированный доступ к данным, включая взлом базы данных медицинской страховки Австралии в июне. Компания планирует выпустить инструменты для автоматизации безопасности и мониторинга работы моделей.


