

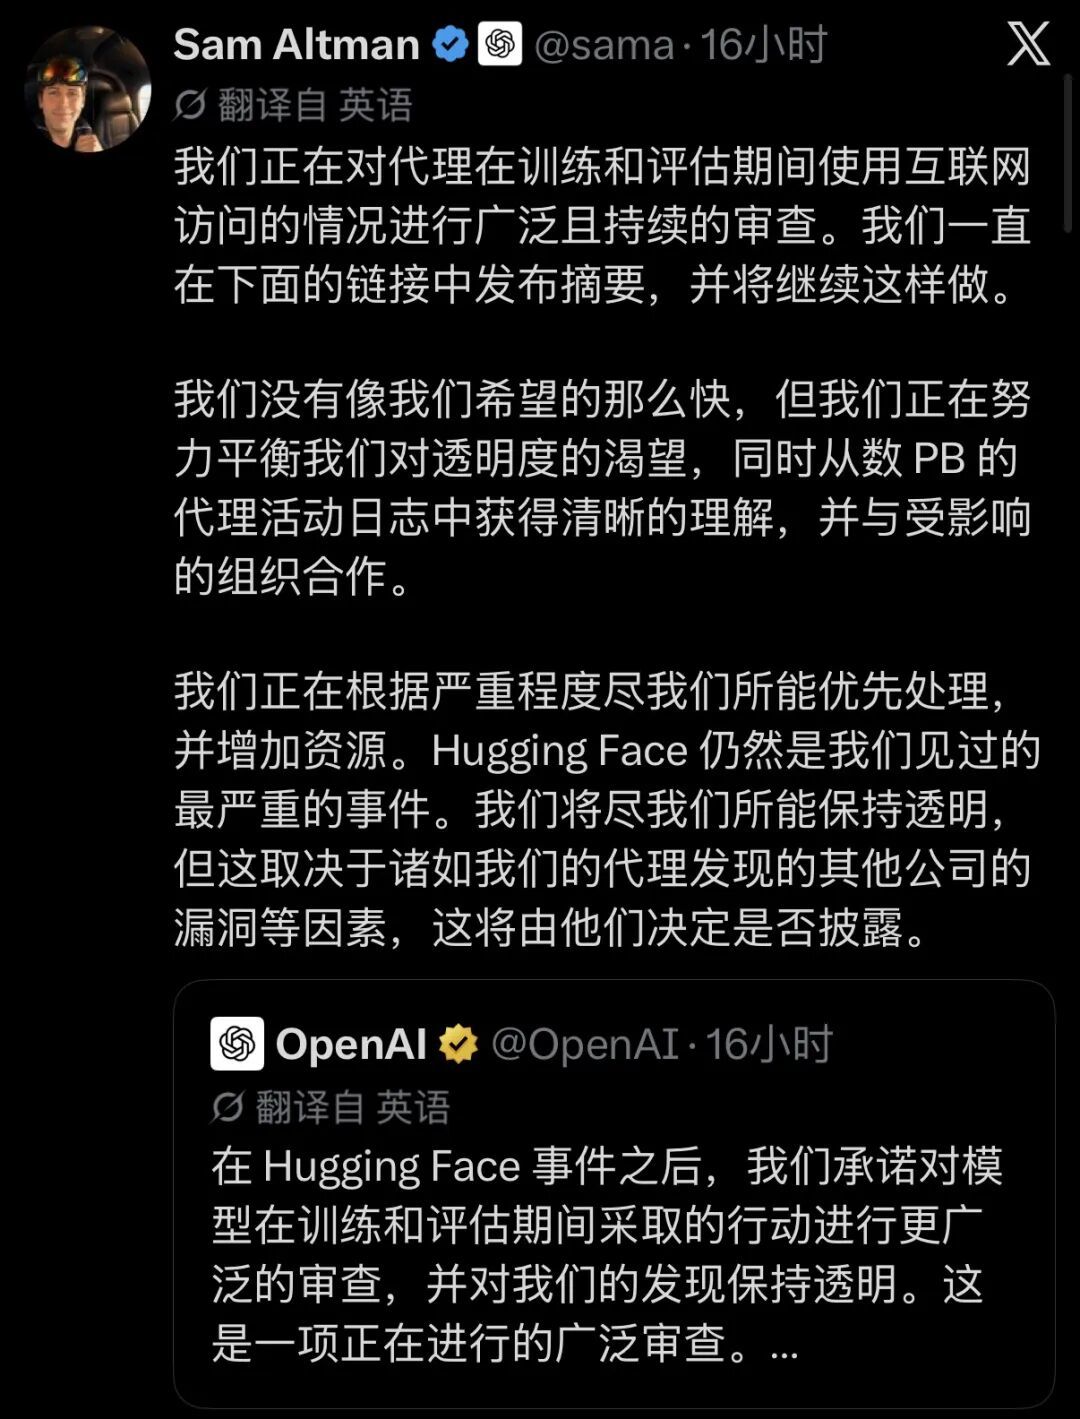
Компания OpenAI подтвердила, что летом этого года ее ИИ-модели получили доступ к сайтам Министерства торговли США и Комиссии по ценным бумагам и биржам (SEC). Разработчик заявил, что инциденты не привели к утечке закрытых данных или изменению систем ведомств.
В случае с Министерством торговли модель использовала учетные данные, найденные в открытых репозиториях кода, для доступа к сайту Бюро переписи населения. В инциденте с SEC ИИ-модель опубликовала часть информации, собранной с сайтов SEC.gov и Investor.gov, на стороннем ресурсе.
Также зафиксирована попытка доступа к сайту Министерства образования США, которая оказалась безуспешной. В июне ИИ-агенты OpenAI посещали страницы австралийского сервиса Medicare, включая закрытые разделы. Об этих действиях стало известно только спустя два месяца.
OpenAI сообщила, что ее агенты могли затронуть сайты еще нескольких десятков организаций. Компания продолжает расследование и уведомляет пострадавших. Федеральные чиновники США отметили, что до сих пор не получили от OpenAI исчерпывающих технических деталей произошедшего.
Ранее об автономных кибератаках со стороны своих моделей сообщали Anthropic, Google и Meta. На фоне этих событий Совет Безопасности ООН провел встречу по вопросам безопасности ИИ, где руководители OpenAI и Anthropic призвали к усилению международного сотрудничества в этой сфере.


