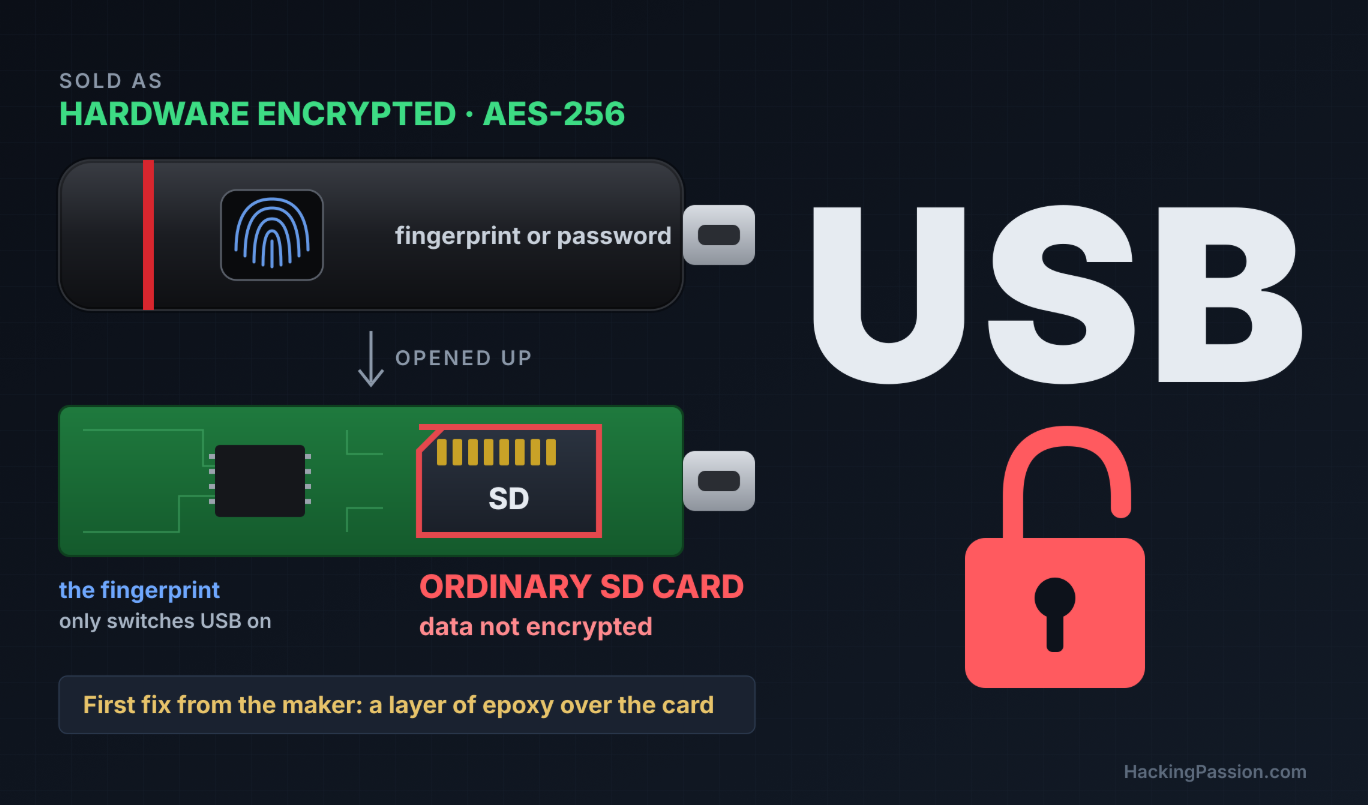
Исследователь Сюйшэн Ли выявил критические уязвимости в USB-накопителях Lenovo ThinkPlus с функцией сканирования отпечатков пальцев. Модель ThinkPlus FU100, заявленная как устройство с аппаратным шифрованием AES-256, хранит данные в открытом виде на внутренней SD-карте. Сканер отпечатков лишь разрывает физическое соединение с ПК, не защищая файлы от доступа.
В качестве временного решения Lenovo покрывала SD-карту эпоксидной смолой, а официальное исправление выпустила в декабре 2024 года. Владельцам FU100 рекомендуется обратиться в службу поддержки Lenovo по номеру +86 400-640-1886 для бесплатной замены устройства или обновления прошивки после проверки серийного номера.
Внешний SSD ThinkPlus TSD303 также содержал уязвимость: пароль передавался через USB в открытом виде. Последующее обновление внедрило алгоритм SM4, однако ключ генерировался на основе предсказуемого значения, что позволяло его восстановить. В декабре 2025 года компания выпустила вторую версию патча, которая переносит проверку пароля непосредственно на сам накопитель.
13 января 2026 года Lenovo опубликовала бюллетень безопасности LEN-210545 с высоким уровнем риска. Документ включает три идентификатора CVE: CVE-2025-13453 (несанкционированный доступ к данным), CVE-2025-13454 (утечка чувствительной информации) и CVE-2025-13455 (обход аутентификации и регистрация сторонних отпечатков пальцев).