

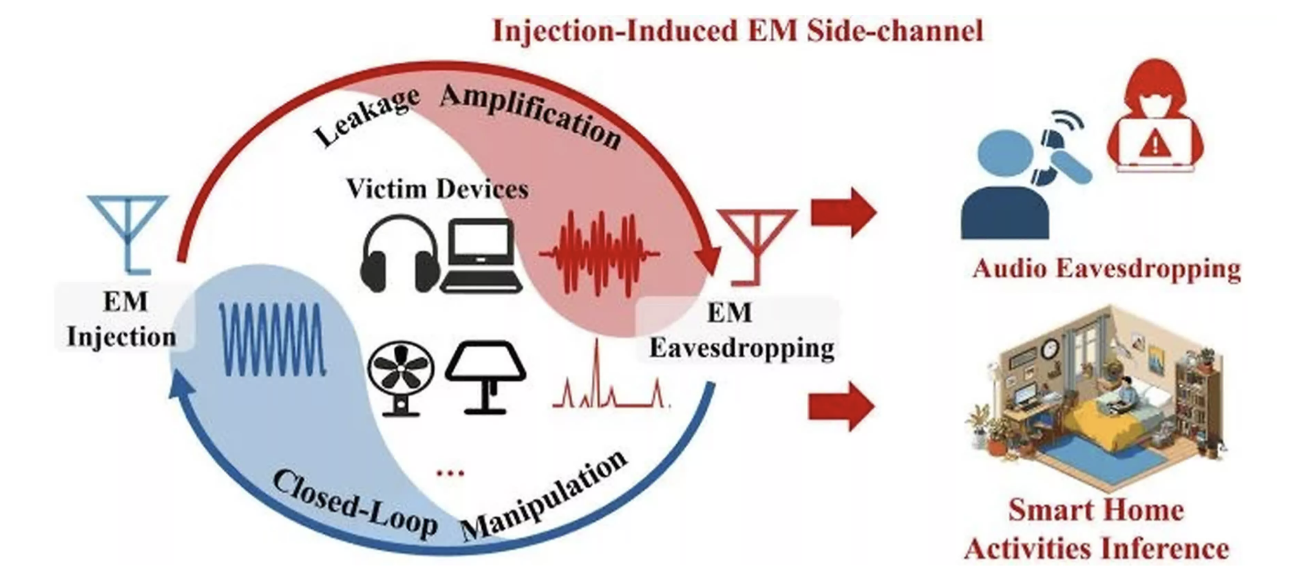
Исследователи из Гонконгского университета науки и технологий и Гонконгского политехнического университета представили метод атаки InjectEave. Технология использует радиосигналы для воздействия на аналоговые компоненты устройств, что провоцирует утечку аудиоданных и другой информации через электромагнитные каналы.
В отличие от пассивных методов, InjectEave работает активно: злоумышленник направляет на устройство сигнал частотой от 0 до 9 МГц. Взаимодействуя с нелинейными компонентами, такими как усилители или преобразователи питания, сигнал модулируется и становится доступным для перехвата и последующего анализа сторонним оборудованием.
В ходе испытаний команда протестировала 11 коммерческих устройств, включая наушники Sony, Apple, Ugreen, Philips, HP, а также умные вентиляторы Xiaomi и Oidire. Большинство тестов прошли успешно на расстоянии более 2 метров. С использованием усилителя мощности радиус действия удалось увеличить до 30 метров.
Для реализации атаки исследователи использовали программно-определяемую радиосистему USRP B210, антенны и анализатор спектра Siglent SSA3075X Plus. Эксперименты проводились в условиях, имитирующих реальные сценарии, включая размещение техники за стенами или внутри мебели, что подтверждает возможность атаки вне лаборатории.
Поскольку уязвимость кроется в аппаратном обеспечении, стандартные цифровые методы защиты против InjectEave неэффективны. Специалисты рекомендуют производителям внедрять электромагнитное экранирование, фильтрацию и использовать витую пару, однако отмечают, что эти меры не исключают риск утечки данных полностью.



