

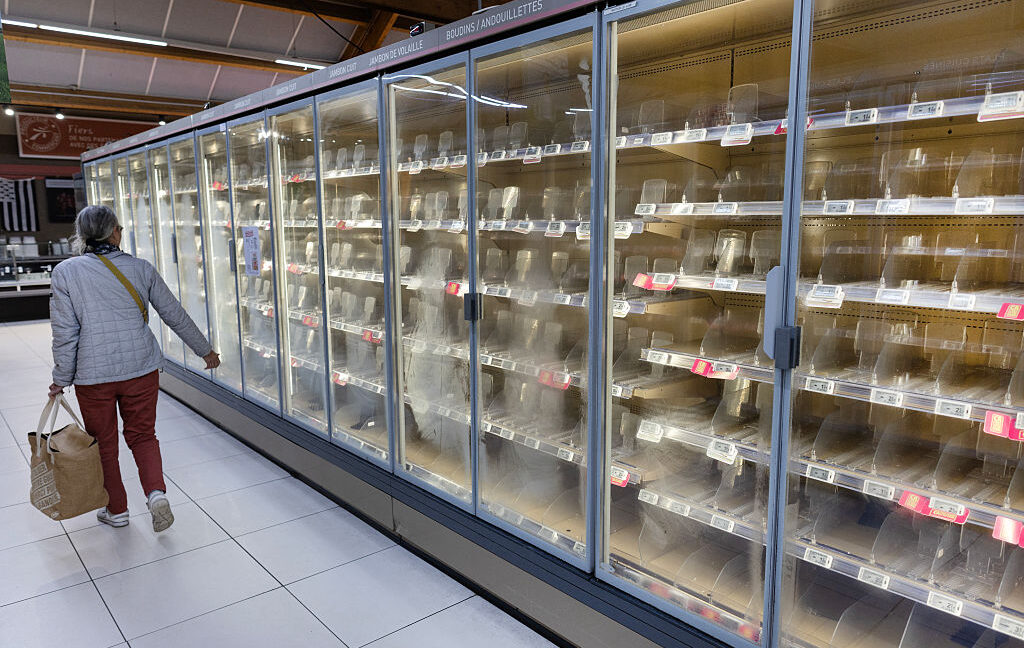
Злоумышленники взломали контроллеры холодильного оборудования в магазинах Франции, Испании, Португалии, Польши, Германии и Бельгии. Атака привела к порче продуктов и возгораниям электроники из-за принудительного включения режима разморозки, при котором температура внутри камер достигала 50 градусов Цельсия.
Взлому подверглись устройства компаний Danfoss, Dixell и Copeland. Уязвимости позволяли получать права администратора удаленно. В частности, контроллеры Danfoss использовали пароли, генерируемые на основе даты, что позволяло хакерам вычислять их с помощью анализа прошивки. Аналогичные проблемы с доступом были выявлены в ряде моделей Copeland и Dixell.
Эксперты Pen Test Partners подчеркивают, что инцидента можно было избежать при соблюдении базовых правил кибербезопасности. Владельцы магазинов не вывели оборудование из публичного интернета, не использовали VPN и не ограничили список IP-адресов. Ущерб от массовой атаки оценивается в десятки или сотни миллионов евро.
Представители Copeland заявили, что уязвимости касались устаревших моделей, снятых с производства, и компания работает с клиентами над предотвращением подобных случаев. Danfoss также сослалась на использование заказчиками старого оборудования. Личность нападавших до сих пор не установлена.
Инцидент демонстрирует риски экономии на безопасности инфраструктуры. По мнению аналитиков, компании часто отказываются от инвестиций в защиту, пока не сталкиваются с разрушительными последствиями взлома. Мотивы атаки остаются неясными: эксперты рассматривают версии от массового вандализма до попыток дестабилизации на уровне государств.

