

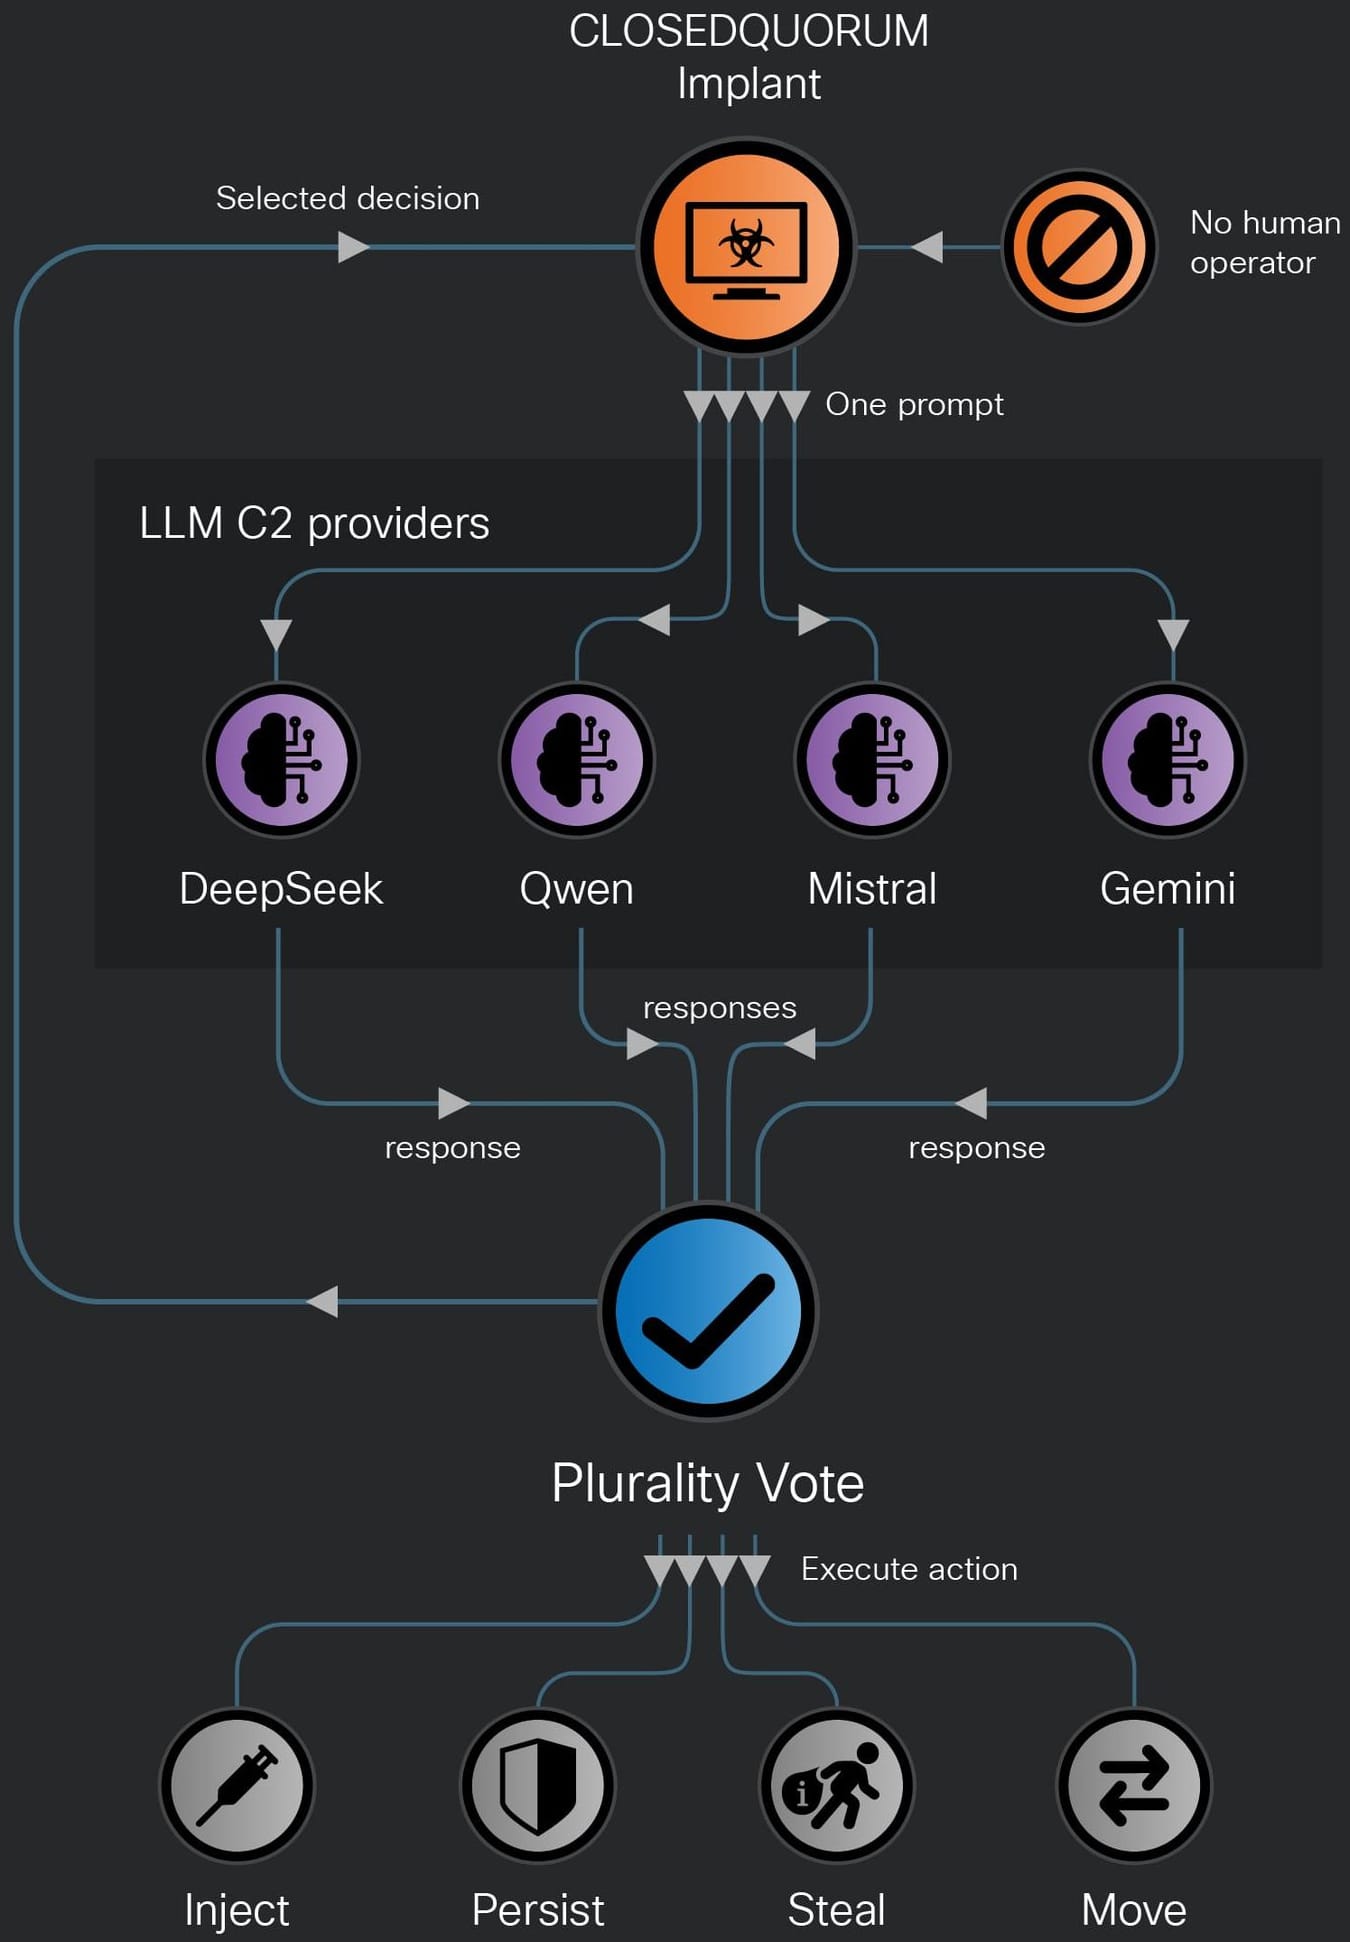
Специалисты Cisco Talos обнаружили вредоносное ПО под названием ClosedQuorum, нацеленное на операционную систему Windows 11. Программа написана на языке Go и способна работать полностью автономно, не требуя команд от оператора-человека.
Для выбора стратегии атаки вредонос использует несколько ИИ-моделей, включая Google Gemini, DeepSeek, Qwen и Mistral. Программа анализирует собранные данные и с помощью системы голосования между моделями определяет дальнейшие действия на зараженном устройстве.
После проникновения в систему ClosedQuorum приступает к поиску наиболее ценной информации. В список задач входит кража учетных данных из браузеров и похищение данных о криптовалютных активах. Также ПО обеспечивает закрепление в системе и распространение по сети.
Эксперты Talos отмечают, что это первый задокументированный случай использования ИИ для принятия тактических решений в командных центрах вредоносного ПО. Делегирование задач нейросетям повышает скорость работы и масштабируемость атак, позволяя злоумышленникам действовать эффективнее.



