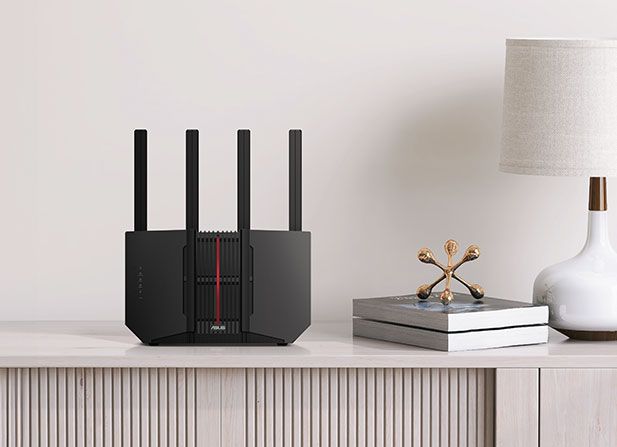
Компания Asus выпустила обновления прошивки для устранения двух критических уязвимостей в своих роутерах, зарегистрированных как CVE-2026-14157 и CVE-2026-13313. Уязвимости получили оценки 9,4 и 8,9 балла по шкале CVSS 4.0. Проблема затрагивает прошивки серии 3.0.0.6_102, а ошибка с Telnet также касается серий 3.0.0.4_386 и 3.0.0.4_388.
Уязвимость VPN-клиента возникает при обработке вредоносного текста в конфигурационных файлах как инструкций форматирования. Другая ошибка позволяет авторизованному злоумышленнику активировать Telnet с правами root. Asus предупреждает, что роутеры, жизненный цикл которых завершен, не получат новых обновлений безопасности.
Помимо роутеров, Asus исправила уязвимость в 13 моделях материнских плат, включая серии Z390 и C246. Ошибка с рейтингом 7,0 позволяет злоумышленнику с физическим доступом считывать или записывать системную память через специально созданное устройство. Для плат выпущены версии BIOS 1502 для WS Z390 Pro и 2203 для остальных 12 моделей.
Для защиты Asus рекомендует использовать только проверенные файлы конфигурации VPN и устанавливать сложные пароли администратора длиной не менее 10 символов. Также пользователям советуют не запускать сторонние скрипты и команды на устройствах в локальной сети, чтобы минимизировать риски, связанные с методами социальной инженерии.