

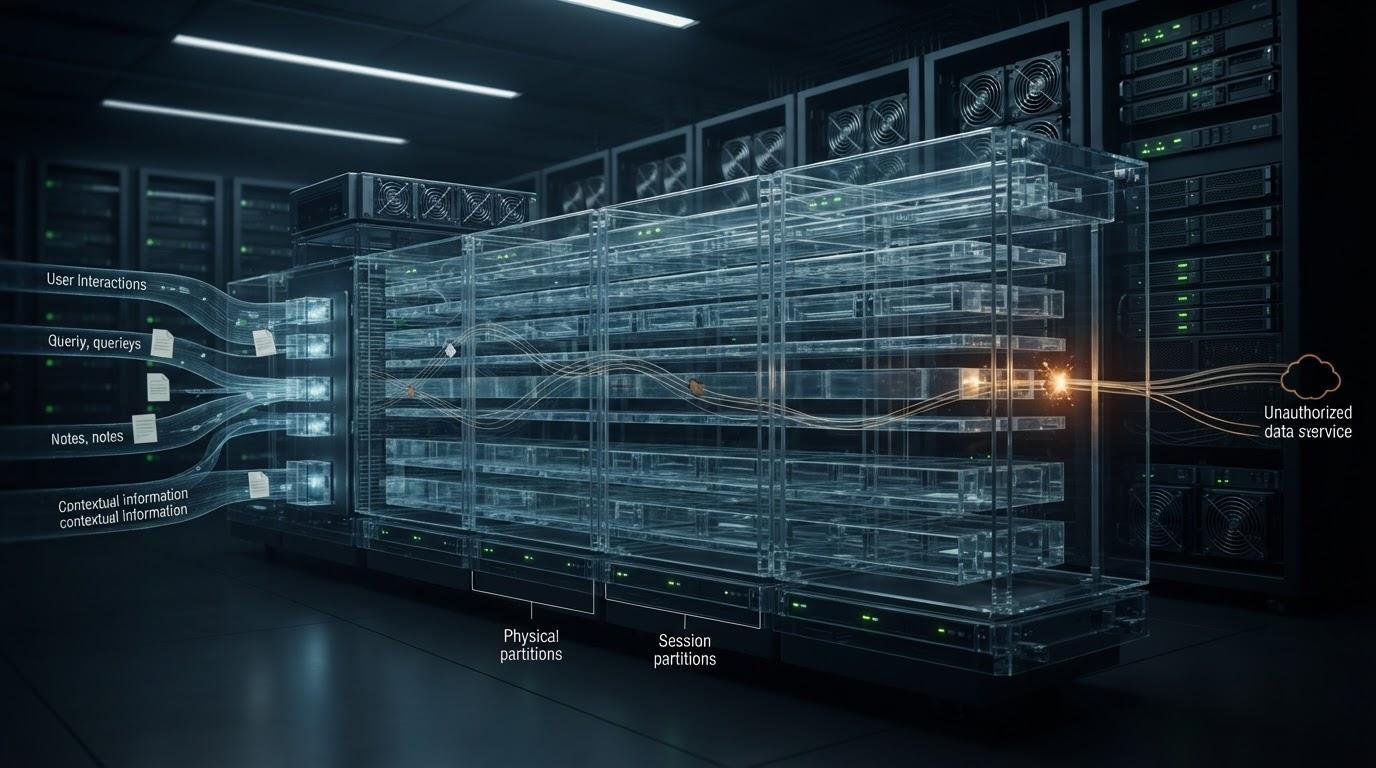
Исследование, опубликованное в IEEE Access, выявило критическую уязвимость ИИ-агентов, сохраняющих информацию между сессиями. Анализ 2614 многошаговых атак показал, что атаки с медленным дрейфом и бэкдор-активацией могут выглядеть безобидными почти до самого конца задачи. Пошаговые проверки отдельных промптов оказываются неэффективными против такой стратегии.
Авторы работы выделили четыре семейства семейства атак: «цепное отравление», «перезапись политик», «активация бэкдоров» и «медленный дрейф». Эти методы воздействуют не на текущий запрос, но на долговременную память агента. Непроверенный сигнал записывается в хранилище и извлекается в следующих сессиях, влияя на планирование или вызов инструментов.
Отдельная проверка от Palo Alto Networks Unit 42 подтвердила этот механизм на примере сконфигурированного Amazon Bedrock Agent. Косвенные промпт-инъекции меняли сводки сессий, что позволяло вредоносным инструкциям переходить из одной сессии в другую. Эксперты отмечают, что это фундаментальная проблема всех систем, где непроверенный контент влияет на память агента.
Для команд, развертывающих таких агентов, рекомендуется тестировать всю цепочку действий — от записи до вызова инструментов — как единую последовательность. В качестве минимальных защитных барьеров предлагается ограничить список данных, которые могут становиться частью контекста, и вести запись происхождения всех хранимых воспоминаний.



